脆弱性診断ツール比較18選|脆弱性診断ツールの種類や選び方について解説
目次
- 脆弱性診断ツールとは?基礎知識と仕組み
- 脆弱性診断ツールの4つの主要分類
- 脆弱性診断ツールおすすめ比較18選
- 1. Web脆弱性診断クイックスキャン(シースリーレーヴ株式会社)
- 2. AeyeScan(株式会社エーアイセキュリティラボ)
- 3. VAddy(株式会社ビットフォレスト)
- 4. GMOサイバーセキュリティ byイエラエ
- 5. Securify(株式会社スリーシェイク)
- 6. Burp Suite(PortSwigger)
- 7. OWASP ZAP(Zed Attack Proxy)
- 8. Nessus(Tenable Network Security)
- 9. Qualys Cloud Platform(Qualys)
- 10. Rapid7 InsightVM(Rapid7)
- 11. FutureVuls(フューチャー株式会社)
- 12. Prisma Cloud(Palo Alto Networks)
- 13. Wiz(Wiz, Inc.)
- 14. Trend Cloud One(トレンドマイクロ株式会社)
- 15. Snyk(Snyk Ltd.)
- 16. SonarQube / SonarCloud(SonarSource)
- 17. OpenVAS / Greenbone Community Edition
- 18. Nikto(オープンソース)
- 脆弱性診断ツールおすすめ18選の比較一覧表
- 脆弱性診断ツール選びで失敗しないための6つの評価基準
- 基準1:診断対象と保護すべき資産が合致しているか
- 基準2:スキャンの精度と「誤検知(False Positive)」の少なさ
- 基準3:操作の容易さと自動化(CI/CD連携・スケジュール実行)
- 基準4:レポートの分かりやすさと修正ガイダンスの充実度
- 基準5:日本語サポート体制とトラブル対応
- 基準6:料金体系と費用対効果(ROI)
- 脆弱性診断ツールの費用相場とコストの内訳
- 導入形態ごとの費用相場一覧表
- 各形態の費用詳細とコスト構造の解説
- 脆弱性診断にかかる「隠れた3大コスト」
- 費用を最小限に抑えるための賢いコスト削減術
- ツール診断の「限界」と失敗しないセキュリティ対策
- ツール診断が見落としやすい2つの死角
- 解決策:ツール診断とプロの手動診断の「ハイブリッド運用」
- まとめ
- よくあるご質問 (FAQ)
- 脆弱性診断ならシースリーレーヴ
- 関連ページ
近年、サイバー攻撃の手法は高度化・自動化の一途をたどっており、Webサイトや社内ネットワーク、クラウド環境のセキュリティ対策はあらゆる企業にとって喫緊の経営課題となっています。
こうした中で、「システムの脆弱性を早期に発見したい」「外部委託の前に自社で診断ツールを導入したい」「どの脆弱性診断ツールを選べば良いか分からない」とお悩みの担当者様も多いのではないでしょうか。
本記事では、まず脆弱性診断ツールの基礎知識や種類について整理した上で、国内外で実績のある脆弱性診断ツール18選を徹底比較します。さらに、各ツールの違いをひと目で俯瞰できる比較一覧表、失敗しない選び方の基準、費用相場、そしてツール診断の限界を補うプロの手動診断との違いまで分かりやすく解説します。
この記事で分かること
- 脆弱性診断ツールとは?仕組みと4つの主要分類
- 脆弱性診断ツールの代表的な18選の特徴・費用感・対応領域
- 18ツールの特徴と費用目安をまとめた比較一覧表
- 自社に最適な脆弱性診断ツールを選ぶための6つの評価基準
- ツールの費用相場・コストの内訳と、ツールだけでは防げない「診断の限界」
脆弱性診断ツールとは?基礎知識と仕組み
脆弱性診断ツール(Vulnerability Scanner)とは、Webアプリケーション、サーバー、OS、ネットワーク機器、クラウド環境などに存在するセキュリティ上の欠陥や設定ミス(脆弱性)を、自動化されたスキャンスクリプトによって網羅的に検出・評価するソフトウェアです。
ツールは、公開されている既知の脆弱性データベース(CVEやNVDなど)や攻撃シグネチャを元に、疑似的な攻撃リクエストや探索パケットを対象システムに送信し、その応答パターンから危険性を判定します。
脆弱性診断ツールの4つの主要分類
脆弱性診断ツールは、診断の「対象領域」や「検査手法」によって主に以下の4つに分類されます。自社が保護したい資産に合わせて最適なツール種別を選ぶことが不可欠です。
| 分類 | 主な診断対象 | 検査手法(代表技術) | 主な検出内容 |
|---|---|---|---|
| ① Webアプリケーション診断 | Webサイト、ECサイト、SaaS、Web API | DAST(動的解析)、IAST(対話型解析) | SQLインジェクション、XSS、CSRF、認証不備 |
| ② プラットフォーム(ネットワーク)診断 | サーバーOS、ルーター、ファイアウォール、DB | ポートスキャン、バナー検査、設定照合 | 未適用パッチ、不要ポート開放、古いミドルウェア |
| ③ クラウドセキュリティ診断 | AWS、Azure、Google Cloud、コンテナ | CSPM(設定管理)、CIEM(権限管理) | S3バケットの公開設定ミス、過剰なIAM権限 |
| ④ ソースコード・サプライチェーン診断 | ソースコード、OSSライブラリ、パッケージ | SAST(静的解析)、SCA(構成管理) | コード内のハードコード認証情報、既知の脆弱性を含むOSS |
脆弱性診断ツールおすすめ比較18選
ここからは、国内外で高い評価と実績を持つ脆弱性診断ツール18選を詳しく紹介します。各ツールの特徴や費用感、実際の画面イメージ、プロの選定視点をご確認ください。
1. Web脆弱性診断クイックスキャン(シースリーレーヴ株式会社)
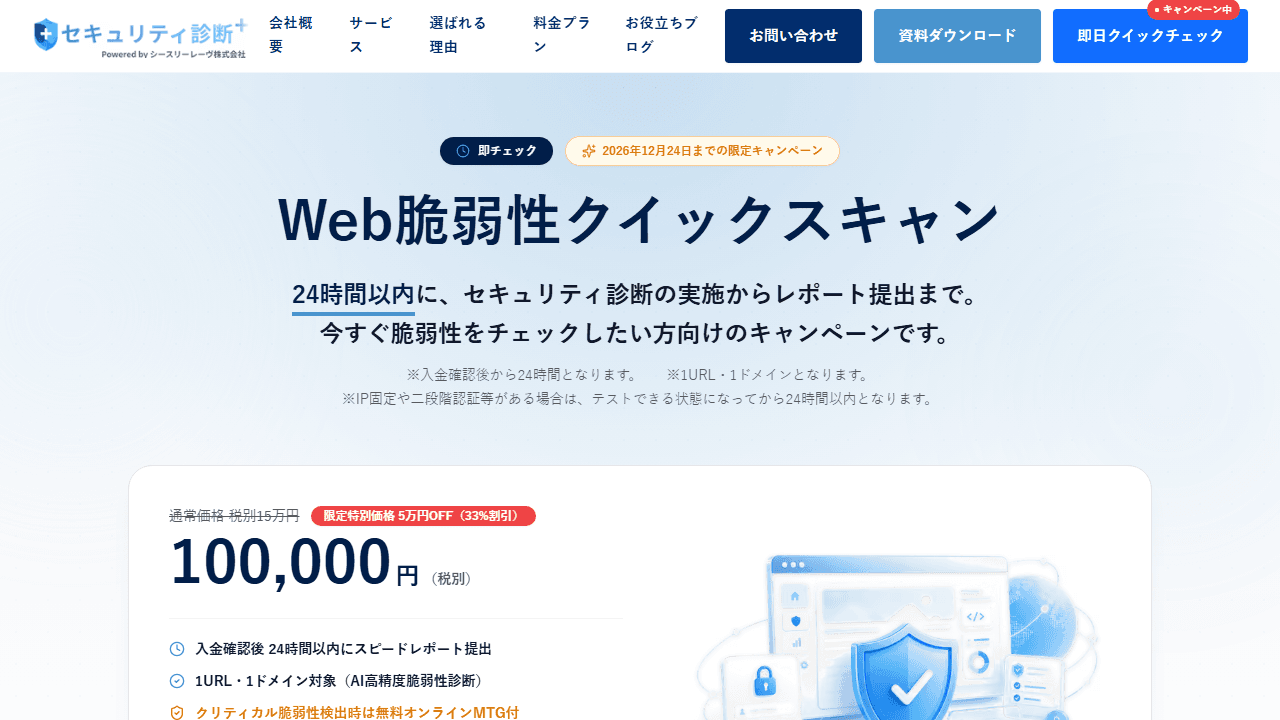
★ 最短24時間納品・AI×プロ精査の圧倒的ハイブリッドスキャン
概要と特長
「Web脆弱性診断クイックスキャン」は、シースリーレーヴ株式会社が提供する、公開Webサイト・Webアプリケーション向けの高速・高精度脆弱性診断サービスです。
一般的な診断ツールのように面倒な事前環境構築や複雑な初期設定、ツールの操作習得は一切不要。URLを指定して申し込むだけで、最新のAI診断ツールと専門ホワイトハッカーのノウハウを組み合わせ、入金確認から最短24時間以内に総合結果レポート(PDF)が納品されます。
万が一、緊急度の高い重大リスクが検出された場合には、無料のオンラインミーティングが付属しており、自社エンジニアへの対策指示や修正手順をセキュリティの専門家に直接相談できる点が最大の魅力です。
💡 プロの視点からのおすすめポイント
自社でツールを設定・運用する社内工数を一切かけず、10万円(通常15万円)という低価格かつ最短24時間でプロ精査済みのレポートが手に入る圧倒的スピード感が最大の強みです。重大リスク時の無料オンライン相談が付いているため、エンジニアへの修正指示や改修の優先順位付けも迷いません。「今すぐ自社サイトに穴がないか確認したい」「取引先や監査向けに専門機関の診断結果を素早く用意したい」という企業に最適です。
| 項目 | 詳細内容 |
|---|---|
| サービス名 | Web脆弱性診断クイックスキャン |
| 提供企業 | シースリーレーヴ株式会社(セキュリティ診断PLUS) |
| 診断対象 | 公開Webサイト、Webアプリケーション、ログイン機能、Web API |
| 提供形態 | クラウド診断サービス(環境構築不要) |
| 費用目安 | 特別価格 10万円(税別)(通常価格 15万円) |
| 納品スピード | 入金確認後、最短24時間以内 |
| サポート・特典 | 重大リスク検出時の無料オンライン相談ミーティング付き |
| 公式サイト | Web脆弱性診断クイックスキャン公式ページ |
2. AeyeScan(株式会社エーアイセキュリティラボ)
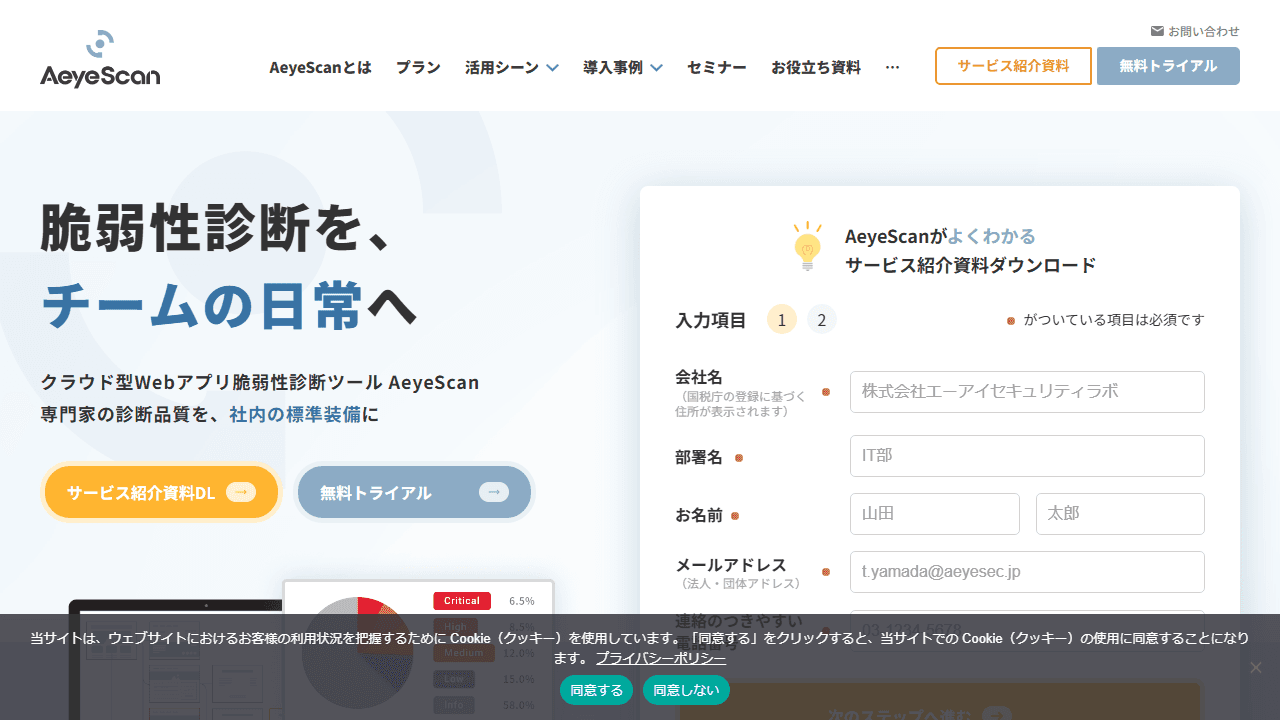
AIによる画面遷移の自動巡回で高精度な内製診断を実現
概要と特長
AeyeScan(エーアイスキャン)は、AI技術を活用してWebサイトの構造を自動解析し、巡回・スキャンを実行するクラウド型Webアプリケーション脆弱性診断ツールです。
従来の自動巡回ツールでは難しかった動的UI(SPAやReact/Vue製サイト、複雑なフォーム入力など)も、AIがブラウザを操作して自動的に画面遷移を学習・巡回します。専門知識がない担当者でも、画面上の直感的な操作だけで本格的なスキャンを実施できるのが特徴です。
💡 プロの視点からのおすすめポイント
SPAや複雑な動的フォームの自動巡回に強く、これまで従来の巡回スキャナで途切れてしまっていたサイトの内製診断に最適です。AIが画面遷移を自律的に学習するため、毎回手動でテストシナリオを作成・更新するメンテナンス工数を大幅に削減できます。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | 株式会社エーアイセキュリティラボ |
| 診断対象 | Webアプリケーション、SPA、モバイルブラウザ表示 |
| 提供形態 | クラウドSaaS |
| 費用目安 | 月額制(要問い合わせ・プラン別) |
| 特徴 | AIによる自動巡回、高い網羅性、直感的なUI |
| 公式サイト | AeyeScan 公式サイト |
3. VAddy(株式会社ビットフォレスト)
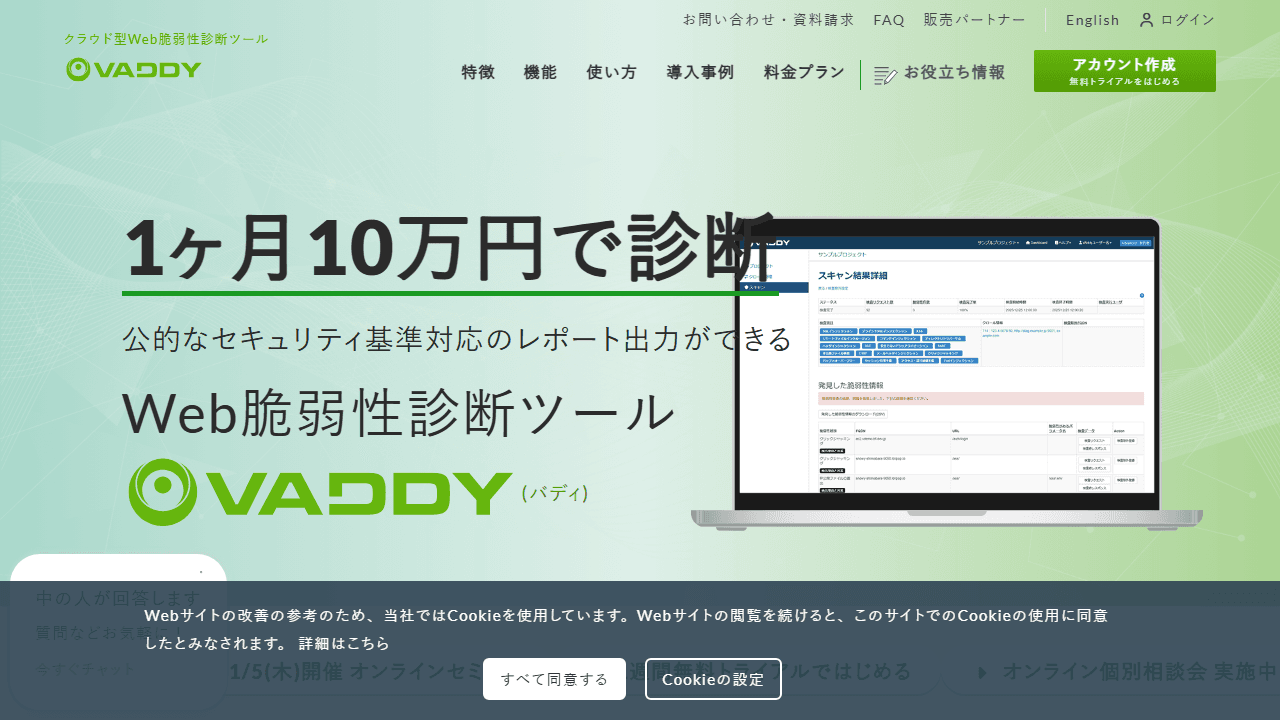
CI/CD連携に特化し、開発サイクル内で継続的テストを実行
概要と特長
VAddy(バディ)は、アジャイル開発やDevOps環境に向けて設計されたクラウド型Web脆弱性スキャンツールです。
ブラウザのプロキシを設定してテストシナリオを一度記録するだけで、以後はボタンひとつ、またはGitHub ActionsやJenkinsなどのCI/CDツール経由で自動的にスキャンを実行できます。数分〜数十分という短時間でスキャンが完了するため、日々のデプロイ前に継続的なセキュリティチェックを行うチームに強く支持されています。
💡 プロの視点からのおすすめポイント
CI/CDパイプラインとの親和性が抜群で、デプロイごとの高速スキャン(数分〜数十分)が強みです。開発者フレンドリーな設計で、日々のリリース頻度が高いアジャイル・スクラム開発チームのDevSecOps推進にうってつけのツールです。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | 株式会社ビットフォレスト |
| 診断対象 | Webアプリケーション、Web API |
| 提供形態 | クラウドSaaS |
| 費用目安 | 無料プランあり / 有料プラン 月額24,200円(税込)〜 |
| 特徴 | CI/CDパイプライン連携、素早いスキャン速度、初心者にも親切な日本語UI |
| 公式サイト | VAddy 公式サイト |
4. GMOサイバーセキュリティ byイエラエ
世界的ハッカー集団の知見を結集したSaaS型診断ツール
概要と特長
国際的なハッキングコンテストで数々の実績を持つ国内トップクラスのホワイトハッカー集団が手掛ける診断サービスおよびツール群です。
「GMOサイバーセキュリティ for SaaS」やクラウド診断ツールなど、高度な攻撃手法を熟知したエンジニアの知見がスキャンロジックに組み込まれています。単なる既知脆弱性の検出にとどまらず、実環境で悪用されやすい設定不備や認証の穴を効果的に見つけ出すことができます。
💡 プロの視点からのおすすめポイント
世界的なハッキング大会で活躍するトップエンジニア陣の知見が診断エンジンに反映されており、攻撃者が狙いやすい実践的な設定不備の検出に強みがあります。SaaSツールによる診断から、将来的に高度な手動ペネトレーションテストへ移行する際にも連携しやすい点が特徴です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | GMOサイバーセキュリティ byイエラエ株式会社 |
| 診断対象 | Webアプリケーション、ネットワーク、クラウド、ASM(攻撃面管理) |
| 提供形態 | クラウドSaaS / プロフェッショナル診断 |
| 費用目安 | 要見積もり |
| 特徴 | トップエンジニアの監修、幅広い診断ラインナップ、手動診断へのスムーズな移行 |
| 公式サイト | GMOサイバーセキュリティ byイエラエ 公式サイト |
5. Securify(株式会社スリーシェイク)
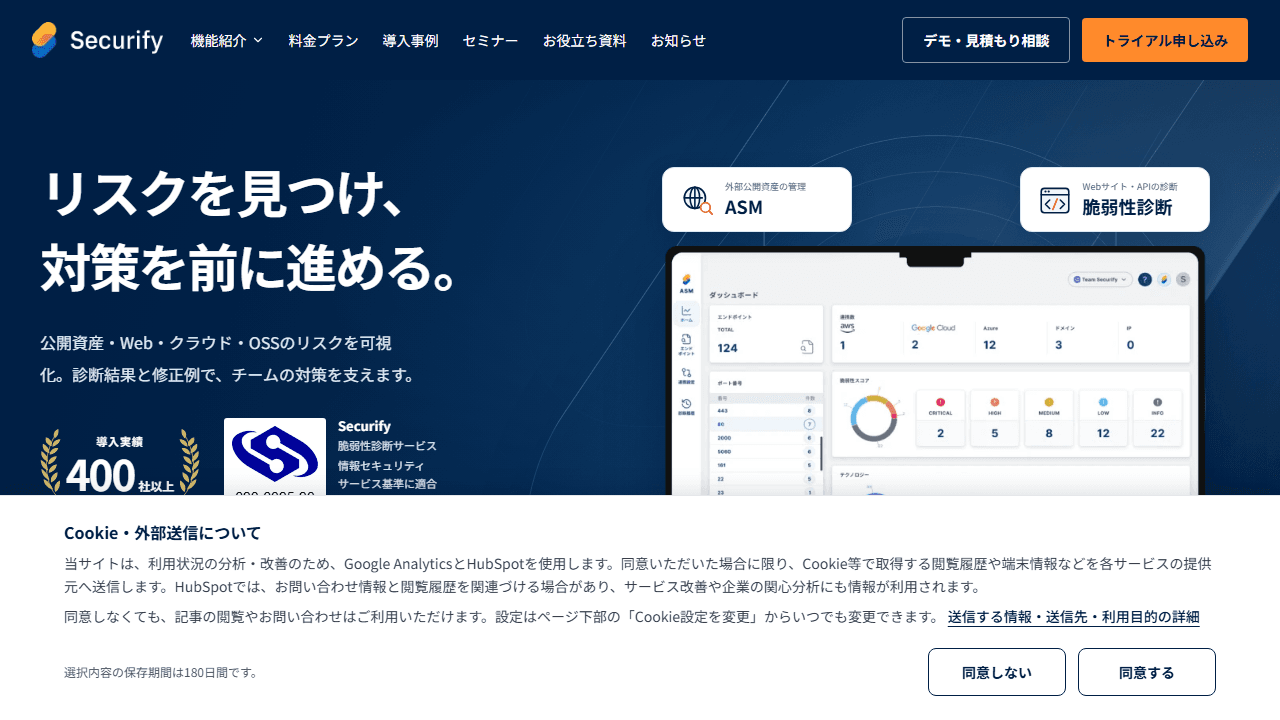
ノーコードで直感操作!スタートアップや中小企業に最適なSaaS
概要と特長
Securify(セキュリファイ)は、専門のセキュリティ担当者がいない組織でも簡単に運用できるように開発されたSaaS型脆弱性診断ツールです。
URLを登録するだけでクロールが開始され、診断結果は視覚的で分かりやすいダッシュボードに整理されます。脆弱性の危険度や修正方法が日本語で分かりやすく表示されるため、エンジニア以外のプロダクトマネージャーや情シス担当者でも自社のセキュリティ状態を把握しやすいのが特徴です。
💡 プロの視点からのおすすめポイント
直感的でモダンな日本語ダッシュボードを備えており、セキュリティ専任者がいないスタートアップや中小企業でも迷わず運用を始められます。URL登録だけで自動クロールが行われ、修正優先度が一目で分かる視覚的なUI設計が秀逸です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | 株式会社スリーシェイク |
| 診断対象 | Webアプリケーション、Web API、WordPressサイト |
| 提供形態 | クラウドSaaS |
| 費用目安 | 月額制(要問い合わせ・無料トライアルあり) |
| 特徴 | 洗練された日本語UI、ノーコード操作、定期自動スキャン機能 |
| 公式サイト | Securify 公式サイト |
6. Burp Suite(PortSwigger)
世界中のホワイトハッカーやセキュリティエンジニアが愛用するデファクトスタンダード
概要と特長
Burp Suite(バープスイート)は、Webアプリケーションセキュリティテストにおいて世界中で最も広く使われているプロフェッショナル向けプラットフォームです。
HTTPリクエスト/レスポンスの傍受・改変(Proxy)機能に加え、強力な自動脆弱性スキャナを備えています。開発・QAチーム向けには、CI/CDに統合して大規模なスケジュールスキャンを実行できる「Burp Suite Enterprise Edition」も提供されています。
💡 プロの視点からのおすすめポイント
世界中のセキュリティエンジニアやペンテスターの標準装備ツールです。手動プロキシでのパラメータ改変検証から、Enterprise版による自動スキャンまで柔軟に対応できます。社内に高度なセキュリティエンジニアが常駐している現場において、最も深い検証を行える強力なツールです。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | PortSwigger Ltd.(イギリス) |
| 診断対象 | Webアプリケーション、Web API、WebSocket |
| 提供形態 | デスクトップアプリ(Community / Professional) / サーバー(Enterprise) |
| 費用目安 | Professional:年額 $449〜 / Enterprise:年額 $6,590〜 |
| 特徴 | 圧倒的な検出能力、豊富な拡張機能(BApp Store)、プロ仕様の手動検証機能 |
| 公式サイト | PortSwigger 公式サイト |
7. OWASP ZAP(Zed Attack Proxy)
世界標準のオープンソースWebアプリケーションスキャナ
概要と特長
国際的なセキュリティ非営利団体「OWASP(Open Worldwide Application Security Project)」が主導して開発しているオープンソース(OSS)の脆弱性診断ツールです。
完全無料で商用利用可能であり、自動スキャン(Active Scan / Passive Scan)と手動によるペネトレーションテスト支援機能の両方を備えています。世界中の開発コミュニティによって常にアップデートが続けられており、JenkinsやGitHub Actions等の自動ビルドラインにも組み込みやすい仕様です。
💡 プロの視点からのおすすめポイント
完全無料・オープンソースでありながら商用製品に迫る診断精度を誇ります。開発初期のスモールスタートや、GitHub ActionsなどのCIパイプラインで「基本的なセキュリティゲート」を予算ゼロで設置したいチームに最適な選択肢です。
| 項目 | 詳細内容 |
|---|---|
| 提供元 | OWASP(オープンソースプロジェクト) |
| 診断対象 | Webアプリケーション、REST API |
| 提供形態 | デスクトップアプリ / Dockerコンテナ / コマンドライン |
| 費用目安 | 完全無料(OSS) |
| 特徴 | コストゼロで導入可能、豊富なプラグイン、活発なグローバルコミュニティ |
| 公式サイト | OWASP ZAP 公式サイト |
8. Nessus(Tenable Network Security)
世界トップシェアを誇るネットワーク・OS脆弱性スキャナ
概要と特長
Nessus(ネサス)は、OS、サーバー、ネットワーク機器、データベース、仮想化環境などの脆弱性を検査するツールとして、世界中で3万社以上、数百万人のセキュリティ担当者に利用されている業界標準のスキャナです。
7万件を超えるCVE(脆弱性情報)をカバーする広範なプラグインデータベースを保有し、新たなゼロデイ脆弱性が発見された際も数時間以内にスキャンシグネチャが更新されます。
💡 プロの視点からのおすすめポイント
OS・サーバー・ネットワーク機器のインフラ診断において世界シェアNo.1の実績を持ち、未知の脆弱性への対応スピードと誤検知の少なさは圧倒的です。社内サーバー群やルーター、ファイアウォールの健全性を国際標準で担保したいなら、まず検討すべき製品です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Tenable Network Security, Inc.(米国) |
| 診断対象 | ネットワーク機器、OS(Windows/Linux)、サーバーミドルウェア、DB |
| 提供形態 | ソフトウェアインストール型(Nessus Pro) / クラウド型(Tenable.io) |
| 費用目安 | Nessus Professional:年額 約$3,990〜 |
| 特徴 | 世界最高峰のプラグインカバー率、極めて低い誤検知率、実績の豊富さ |
| 公式サイト | Tenable Nessus 公式サイト |
9. Qualys Cloud Platform(Qualys)
エンタープライズのIT資産・脆弱性を統合管理するクラウド基盤
概要と特長
Qualys(クオリス)は、オンプレミス環境からクラウド、エンドポイントまで、組織全体のIT資産とその脆弱性を単一のWebコンソールでリアルタイムに管理できるエンタープライズ向けSaaSプラットフォームです。
クラウドエージェントを各サーバーや端末に常駐させることで、帯域に負荷をかけずに継続的な資産把握と脆弱性スキャンを行えます。数千台〜数万台規模のインフラを抱える大企業や金融機関に多く選ばれています。
💡 プロの視点からのおすすめポイント
オンプレミスからマルチクラウド、リモートワーク端末まで、数千台規模のIT資産と脆弱性をエージェント経由で一元管理できます。大企業や金融機関が全社的なコンプライアンス監査やシャドーIT対策を統合したい場合に最も信頼できる基盤です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Qualys, Inc.(米国) |
| 診断対象 | 社内ネットワーク、サーバー、クラウド資産、エンドポイント端末 |
| 提供形態 | クラウドSaaS(エージェント / 仮想アプライアンス) |
| 費用目安 | 要問い合わせ(資産数に応じた年間ライセンス) |
| 特徴 | 大規模インフラの一元管理、継続的な資産ディスカバリ、コンプライアンス管理 |
| 公式サイト | Qualys 公式サイト |
10. Rapid7 InsightVM(Rapid7)
現実の脅威データに基づくリアルリスクスコアリングで対策を優先化
概要と特長
有名ペネトレーションテストツール「Metasploit」を開発するRapid7社が提供する先進的な脆弱性管理ツールです。
単にCVSS値(脆弱性の深刻度スコア)を提示するだけでなく、「実際に悪用コードが存在するか」「現在進行形で攻撃されているか」といった脅威インテリジェンスを加味した「リアルリスクスコア」を算出します。担当者が「今どのサーバーのパッチを最優先で当てるべきか」を客観的に判断できるのが強みです。
💡 プロの視点からのおすすめポイント
脅威インテリジェンスを活用したリアルリスクスコアリングにより、「実際にいまサイバー攻撃で悪用されているか」に基づいてパッチ適用の優先順位を判断できます。限られた情シス工数で最大のリスク低減効果を出したい組織に最適です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Rapid7, Inc.(米国) |
| 診断対象 | ネットワークインフラ、サーバー、クラウド環境、コンテナ |
| 提供形態 | クラウドSaaS(Insight Platform) |
| 費用目安 | 要問い合わせ(管理対象IP数課金) |
| 特徴 | Metasploit連携、脅威インテリジェンスに基づく優先順位付け、修復ワークフロー |
| 公式サイト | Rapid7 InsightVM 公式サイト |
11. FutureVuls(フューチャー株式会社)
日本のサーバー管理者の負担を激減させる国産脆弱性管理SaaS
概要と特長
日本発の人気オープンソース脆弱性スキャナ「Vuls」をベースに、企業向け管理機能とサポートを大幅に強化したクラウドサービスです。
LinuxやWindowsサーバーにエージェントを配置するだけで、インストールされているソフトウェアの既知脆弱性を毎日自動照合します。タスク管理機能が充実しており、未対応・対応中・対応不要などのステータス管理や、修正パッチ情報・緩和策の提示まで日本語で細やかにサポートされます。
💡 プロの視点からのおすすめポイント
純国産ツールならではの優れた日本語UIと、パッチ情報・緩和策の提示が魅力です。脆弱性をチケット化して「対応不要・対応中・完了」とタスク管理できるため、サーバー管理者の日々のトリアージ業務負担を劇的に削減してくれます。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | フューチャー株式会社 |
| 診断対象 | Linux / Windowsサーバー、コンテナ、ネットワーク機器 |
| 提供形態 | クラウドSaaS |
| 費用目安 | 月額 4,400円(税込)/台〜(無料トライアルあり) |
| 特徴 | 純国産で分かりやすい日本語UI、パッチ管理とタスク管理の融合、Vulsの拡張 |
| 公式サイト | FutureVuls 公式サイト |
12. Prisma Cloud(Palo Alto Networks)
マルチクラウドとコンテナ環境を包括保護するCNAPPプラットフォーム
概要と特長
大手セキュリティベンダーのパロアルトネットワークスが提供する、クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)です。
AWS、Azure、Google Cloudなどのクラウド環境における設定不備(CSPM)、過剰な権限設定(CIEM)、コンテナやKubernetesの脆弱性を一元的に検知・修正します。コード(IaC)の段階から本番運用環境まで、開発ライフサイクル全体をシームレスに防御します。
💡 プロの視点からのおすすめポイント
AWS・Azure・Google Cloudにまたがる大規模マルチクラウド環境の設定ミス(CSPM)から、TerraformなどのIaCコード、コンテナ・Kubernetesの脆弱性までを単一基盤で網羅します。クラウドネイティブな開発ライフサイクル全体を一気通貫で防御したい企業に最適です。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Palo Alto Networks, Inc. |
| 診断対象 | AWS / Azure / Google Cloud、コンテナ、IaCテンプレート |
| 提供形態 | クラウドSaaS |
| 費用目安 | 要問い合わせ(クレジット制ライセンス) |
| 特徴 | マルチクラウド包括対応、IaCセキュリティスキャン、コンプライアンス自動監査 |
| 公式サイト | Prisma Cloud 公式サイト |
13. Wiz(Wiz, Inc.)
エージェントレスで数分で導入!全クラウド資産の相関リスクを可視化
概要と特長
急成長を遂げているクラウドセキュリティプラットフォームです。サーバーやコンテナに専用エージェントをインストールする必要がなく、クラウドAPIと連携するだけで数分で環境全体のインベントリを収集・分析します。
設定ミス、ネットワーク露出、脆弱性、シークレット漏洩、過剰権限などの複数リスクが組み合わさった「攻撃チェーン(Toxic Combination)」を自動グラフ化し、真に危険なルートだけを特定して警告します。
💡 プロの視点からのおすすめポイント
エージェント導入が一切不要で、クラウドAPI連携だけで全資産のリスクを数分で可視化できる手軽さが革命的です。設定不備・脆弱性・過剰権限が複合した危険な侵入経路(Toxic Combination)だけを抽出するため、膨大なアラート疲れから解放されます。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Wiz, Inc.(米国) |
| 診断対象 | AWS / Azure / Google Cloud / OCI、Kubernetes、仮想マシン |
| 提供形態 | エージェントレス型クラウドSaaS |
| 費用目安 | 要問い合わせ |
| 特徴 | エージェントレス導入の容易さ、セキュリティグラフによる相関分析、ノイズの少なさ |
| 公式サイト | Wiz 公式サイト |
14. Trend Cloud One(トレンドマイクロ株式会社)
国内シェアNo.1ベンダーが提供するクラウドセキュリティ統合スイート
概要と特長
「ウイルスバスター」で知られるトレンドマイクロ社が展開する、クラウドインフラ向けセキュリティ統合サービスです。
クラウド設定の不備スキャン(Conformity)、コンテナイメージスキャン、ファイルストレージ保護、サーバー向け仮想パッチ(Workload Security)など、クラウド運用に必要なモジュールを用途に合わせて組み合わせて利用できます。国内企業に馴染み深い手厚い日本語サポートも魅力です。
💡 プロの視点からのおすすめポイント
国内大手ベンダーならではの手厚い日本語サポート体制に加え、Workload Securityの「仮想パッチ機能」が極めて実用的です。修正パッチを本番サーバーへ即座に適用できない場合でも、ネットワークレベルでゼロデイ脆弱性を即時防御できます。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | トレンドマイクロ株式会社 |
| 診断対象 | クラウド設定(AWS/Azure/GCP)、仮想サーバー、コンテナ、サーバーレス |
| 提供形態 | クラウドSaaS |
| 費用目安 | 従量課金制 / 年間サブスクリプション(無料体験あり) |
| 特徴 | 安心の国内サポート体制、幅広いモジュール連携、仮想パッチ機能による脆弱性保護 |
| 公式サイト | Trend Cloud One 公式サイト |
15. Snyk(Snyk Ltd.)
開発者ファースト!OSSライブラリやコードの脆弱性を自動検出&自動修正
概要と特長
開発者が使いやすいことを第一に設計されたデベロッパーセキュリティプラットフォームです。
GitHub、GitLabなどのリポジトリやIDE(VS Codeなど)と直接統合し、コミット時やプルリクエストの作成時に自動で脆弱性スキャンを実施します。特にオープンソースライブラリの依存関係脆弱性(SCA)に強みがあり、脆弱性が見つかった場合はワンクリックで修正PR(Pull Request)を自動生成してくれるため、開発を止めずに修復できます。
💡 プロの視点からのおすすめポイント
GitHub等のプルリクエストに直接連携し、オープンソースライブラリの依存関係脆弱性(SCA)を検出するだけでなく、「ワンクリックで修正PRを自動作成」してくれる修復体験が圧倒的です。開発者の作業効率を落とさずにシフトレフトを実現できます。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | Snyk Ltd. |
| 診断対象 | ソースコード(SAST)、オープンソース依存関係(SCA)、コンテナ、IaC |
| 提供形態 | クラウドSaaS / CLI |
| 費用目安 | 無料プランあり(月間テスト数制限) / 有料プラン 月額制 |
| 特徴 | 自動プルリクエスト生成、主要Gitリポジトリ・CIとのシームレス連携、開発者向けUI |
| 公式サイト | Snyk 公式サイト |
16. SonarQube / SonarCloud(SonarSource)
ソースコードのセキュリティ欠陥・バグ・コードスメルを静的解析
概要と特長
30種類以上のプログラミング言語に対応し、ソースコードの品質とセキュリティを自動で静的解析(SAST)する定番ツールです。
SQLインジェクションやハードコードされたAPIキーなどのセキュリティホットスポットを検出するだけでなく、保守性や重複コードなどの品質指標も同時に可視化します。セルフホスト向けの「SonarQube」と、GitHub等と即座に連携できるSaaS型の「SonarCloud」が選べます。
💡 プロの視点からのおすすめポイント
30以上の言語に対応し、セキュリティ脆弱性(SAST)だけでなくバグや保守性、技術的負債までを単一のコード品質基準(Clean Code)で常時監視できます。CI/CDパイプラインの品質ゲートとして設置するのに世界で最も選ばれている定番ツールです。
| 項目 | 詳細内容 |
|---|---|
| 提供企業 | SonarSource S.A. |
| 診断対象 | ソースコード(Java, Python, C#, JavaScript, Go, PHP等) |
| 提供形態 | オンプレミス(SonarQube) / クラウドSaaS(SonarCloud) |
| 費用目安 | コミュニティ版:無料(OSS) / 商用版:行数(LOC)課金 |
| 特徴 | 30言語以上対応、コード品質とセキュリティの同時評価、Clean Code基準の導入 |
| 公式サイト | SonarQube 公式サイト |
17. OpenVAS / Greenbone Community Edition
オープンソースで本格的なネットワーク・サーバー脆弱性スキャンを実行
概要と特長
ドイツのGreenbone社が開発を主導している、オープンソースのネットワーク脆弱性スキャナです。
5万件を超える脆弱性テスト(NVT)フィードが定期的に更新されており、商用のNessusに匹敵する広範囲なスキャンを完全無料で実行できます。Webベースの管理UIを備えており、スジュールの設定や詳細なレポート出力が可能です。技術力のある情シス部門がオンプレミスで運用するケースに適しています。
💡 プロの視点からのおすすめポイント
商用Nessusに匹敵する5万件以上の脆弱性定義フィードを、完全無料で利用できる本格派ネットワークスキャナです。初期セットアップやLinuxサーバー運用を行える技術力がある情シス部門なら、ライセンス費用ゼロで社内定期診断体制を構築できます。
| 項目 | 詳細内容 |
|---|---|
| 提供元 | Greenbone Networks GmbH(OSS) |
| 診断対象 | ネットワーク機器、サーバーOS、サービスポート、ミドルウェア |
| 提供形態 | 仮想アプライアンス / ソースコード / Dockerコンテナ |
| 費用目安 | 完全無料(Community Edition) |
| 特徴 | 広範な脆弱性フィード、商用レベルのネットワーク検査機能、無償利用可能 |
| 公式サイト | Greenbone 公式サイト |
18. Nikto(オープンソース)
コマンド一発でWebサーバーの危険なファイルや設定不備を瞬時に洗い出す
概要と特長
Perlで書かれた軽量なコマンドライン型のオープンソースWebサーバースキャナです。
6,700件を超える危険なファイルやスクリプト、古いサーバーバージョン、設定の不備、不要なHTTPメソッドの有効化などを高速に探索します。リソース消費が非常に少なく、サーバー構築直後や定期的なヘルスチェック時に手軽に利用できるエンジニア必携の定番ツールです。
💡 プロの視点からのおすすめポイント
Perlベースの軽量なCLIツールで、Webサーバーの危険なファイルや古いバージョン、不要なメソッド設定を数十秒〜数分で瞬時に洗い出せます。サーバー構築直後の最終確認や定期監査の事前サニティチェックに手軽に使える便利なツールです。
| 項目 | 詳細内容 |
|---|---|
| 提供元 | オープンソースコミュニティ(CIRT.net) |
| 診断対象 | Webサーバー(Apache, Nginx, IIS等)、HTTPヘッダー、古いプログラム |
| 提供形態 | CLIコマンドツール(Linux / macOS / Windows) |
| 費用目安 | 完全無料(GPLライセンス) |
| 特徴 | 超軽量で即座に実行可能、危険なデフォルトファイルや古いソフトウェアの網羅チェック |
| 公式サイト | Nikto GitHubリポジトリ |
脆弱性診断ツールおすすめ18選の比較一覧表
ここまで紹介した主要18ツールの特徴、診断対象、提供形態、費用目安を一覧表にまとめました。各ツールの違いを横並びで比較したい際にお役立てください。
| ツール名 | 診断対象 | 提供形態 | 費用目安 | こんな企業向け |
|---|---|---|---|---|
| Web脆弱性診断 クイックスキャン (シースリーレーヴ) | Webアプリケーション / API | AI×プロ診断SaaS | 10万円〜(特別価格) | 低コスト・最短24時間で プロ品質の診断を受けたい企業 |
| AeyeScan | Webアプリケーション | クラウドSaaS | 月額要問い合わせ | AI自動巡回で 内製化を進めたい企業 |
| VAddy | Webアプリケーション / API | クラウドSaaS | 無料〜月額定額制 | アジャイル開発・CI/CDに 組み込みたい開発チーム |
| GMOサイバーセキュリティ byイエラエ | Web・ネットワーク・クラウド | クラウドSaaS / 診断 | 要見積もり | 国内トップハッカーの知見で 高度なリスクを調べたい企業 |
| Securify | Webアプリケーション / API | クラウドSaaS | 月額要問い合わせ | ノーコードで直感的に 診断を回したい中小・ベンチャー |
| Burp Suite | Webアプリケーション | オンプレ / SaaS | 年額約$449〜 | セキュリティエンジニアが 詳細検証を行いたい現場 |
| OWASP ZAP | Webアプリケーション | オープンソース(OSS) | 完全無料 | 予算ゼロでWeb脆弱性スキャンを スモールスタートしたい企業 |
| Nessus | ネットワーク / OS / サーバー | ソフトウェア / SaaS | 年額約$3,990〜 | 社内サーバーやネットワーク機器を 世界標準で診断したい企業 |
| Qualys Cloud Platform | IT資産全般 / ネットワーク | クラウドSaaS | 要問い合わせ | 大規模インフラの脆弱性を 一元管理したい中堅・大企業 |
| Rapid7 InsightVM | ITインフラ / ネットワーク | クラウドSaaS | 要問い合わせ | リスクスコアに基づいて 対策の優先度を決めたい企業 |
| FutureVuls | Linux/WindowsサーバーOS | クラウドSaaS | 月額約4,000円/台〜 | サーバーのパッチ適用・既知脆弱性を 国産ツールで自動管理したい企業 |
| Prisma Cloud | マルチクラウド / コンテナ | クラウドSaaS | 要問い合わせ | AWS/Azure/GCPの 設定ミス・脆弱性を包括管理したい企業 |
| Wiz | マルチクラウド環境 | エージェントレスSaaS | 要問い合わせ | エージェント導入不要で クラウド全体のリスクを可視化したい企業 |
| Trend Cloud One | クラウドインフラ全般 | クラウドSaaS | 従量課金 / 定額 | クラウド環境の保護・診断を ワンストップで完結させたい企業 |
| Snyk | ソースコード / OSS / コンテナ | クラウドSaaS | 無料〜月額制 | ソースコードやオープンソースの セキュリティを開発時に自動検出したい企業 |
| SonarQube | ソースコード(静的解析) | オンプレ / クラウド | 無料(コミュニティ版)〜 | コードの品質・バグ・セキュリティを 常時監視したい開発チーム |
| OpenVAS | ネットワーク / サーバー | オープンソース(OSS) | 完全無料 | 無料でネットワーク診断を 定期運用したい技術チーム |
| Nikto | Webサーバー / ミドルウェア | オープンソース(CLI) | 完全無料 | コマンドラインでWebサーバーの 危険な設定や古いファイルを検出したい担当者 |
ツールの導入・運用には初期設定やアラート精査の専門知識が必要です。「まずは自社サイトの重大リスクだけを手間なく確認したい」という場合は、最短24時間でプロ品質のレポートが手に入るクイックスキャンがおすすめです。
脆弱性診断ツール選びで失敗しないための6つの評価基準
自社に最適な脆弱性診断ツールを選定する際は、単に「知名度」や「価格」だけで決めるのではなく、以下の6つの評価基準に沿って比較検討することが極めて重要です。
基準1:診断対象と保護すべき資産が合致しているか
ツールごとに得意とする診断領域は全く異なります。「Webアプリの入力フォームやログイン機能を守りたいのか」「社内サーバーやルーターの設定を調べたいのか」「AWSやAzureのクラウド環境を点検したいのか」を明確にし、対象に合致したツールを選びましょう。
基準2:スキャンの精度と「誤検知(False Positive)」の少なさ
診断ツールで最も多い失敗が「大量のアラートが出たが、大半が実際には問題のない誤検知だった」というケースです。誤検知が多いと、社内エンジニアが精査に膨大な時間を取られ、ツールの運用が形骸化してしまいます。誤検知の少なさや、AI等によるトリアージ機能があるかを確認しましょう。
基準3:操作の容易さと自動化(CI/CD連携・スケジュール実行)
専門知識のない担当者でも直感的に操作できるダッシュボードがあるか、あるいは開発チームのGitHubやJenkins等のCI/CDツールと連携して自動テストを回せるかなど、運用負荷を最小限に抑えられる機能性を確認します。
基準4:レポートの分かりやすさと修正ガイダンスの充実度
ツールから出力されるレポートが「どこをどう直せばよいか」まで明確に提示されているかは極めて重要です。英語のみのレポートや専門的すぎる解説文では、開発チームへの修正依頼が難航します。具体的な修正コード例や、日本語での分かりやすいガイダンスが提供されている製品を選びましょう。
基準5:日本語サポート体制とトラブル対応
万が一スキャン中にシステムに過負荷がかかった場合や、検知された脆弱性の解釈に迷った際に、日本語で迅速に相談できるサポート体制があるかどうかも企業利用では重要な判断ポイントです。
基準6:料金体系と費用対効果(ROI)
料金モデルは「URL・ドメイン数課金」「スキャン回数課金」「管理対象IP数課金」「月額/年額定額」などツールによって多岐にわたります。自社の診断頻度(年1回・月1回・毎デプロイ時)と照らし合わせ、無駄なランニングコストが発生しない最適なプランを選択しましょう。
脆弱性診断ツールの費用相場とコストの内訳
脆弱性診断ツールや診断サービスを導入する際、「ライセンス費用(表示価格)」だけで予算を組んでしまうと、運用フェーズで想定外のコストオーバーに見舞われるケースが少なくありません。ツール自体の利用料金だけでなく、導入時の環境構築工数や、検出されたアラートの精査にかかる人件費まで含めて総合的にコストを把握することが不可欠です。
導入形態ごとの費用相場一覧表
| 導入形態 | 費用相場の目安 | メリット | デメリット・注意点 |
|---|---|---|---|
| 無料OSSツール (OWASP ZAP, OpenVAS等) | 0円 (ライセンス費) | ツール自体の導入コストがゼロでスモールスタート可能 | サーバー構築・定期更新・誤検知精査に高度な社内人件費が発生 |
| クラウドSaaS型ツール (VAddy, AeyeScan等) | 月額 2万円〜20万円 (年額 30万〜250万円) | デプロイごとの定期自動スキャン、運用の自動化 | 初期設定やツールの学習コスト、スキャン対象ごとの固定月額が発生 |
| クイックスキャン (シースリーレーヴ等) | 1回 10万〜15万円 (最短24時間納品) | 環境構築不要、プロ精査レポート、重大リスク時の無料相談付き | 日々のコミットごとの自動テストにはSaaSツールとの併用が有効 |
| 専門ベンダー手動診断 (脆弱性診断・ペネトレーションテスト) | 1回 80万〜500万円以上 (実施期間 最短3営業日〜数週間) | 業務ロジックの穴や実際の侵入経路まで徹底的に検証可能 | 費用が高額で、実施までに事前ヒアリングや日程調整の期間が必要 |
各形態の費用詳細とコスト構造の解説
1. 無料オープンソース(OSS)ツールの実質コスト
OWASP ZAPやOpenVASなどのオープンソースソフトウェア(OSS)は、ライセンス費用自体は完全無料(0円)です。
しかし、OSSツールの運用には以下の「見えない人件費コスト」が必ず発生します。
- 環境構築・保守工数:Linuxサーバーの立ち上げ、Docker環境の保守、脆弱性定義(シグネチャ)の手動更新工数
- 誤検知(False Positive)の精査人件費:OSSツールは疑わしい挙動をすべてアラートとして出力するため、大量の誤検知の中から「本当に危険な脆弱性」を自社のセキュリティエンジニアが目視で仕分ける(トリアージする)工数が膨大にかかります。
社内に高度なセキュリティ知見を持つ専任エンジニアがいない場合、かえって人件費が高くつく結果になりやすい点に注意が必要です。
2. クラウドSaaS型ツールの費用内訳
VAddyやAeyeScan、SecurifyなどのクラウドSaaS型ツールは、月額2万円〜20万円程度(年額30万〜250万円)が相場です。
費用内訳の主なポイントは以下の通りです:
- 基本月額費用:管理画面の利用、定期スケジュール実行機能、基本スキャン枠
- 診断対象の規模(課金単位):スキャンする対象URL数、FQDN(ドメイン)数、監視対象IP数、または月間スキャン実行回数に応じて従量課金またはプランがステップアップします。
- 初期費用:初期セットアップ支援や導入レクチャーを含む場合、0円〜10万円程度の初期費用が発生することがあります。
日々のリリース頻度が高いWebサービスやアジャイル開発チームにおいて、DevOpsパイプライン(CI/CD)に組み込んで日常的に回す用途では、最も費用対効果が高い選択肢です。
3. クイックスキャンサービスの費用対効果
シースリーレーヴが提供する「Web脆弱性診断クイックスキャン」などのスポット型診断は、1回あたり10万円〜15万円(現在キャンペーン特別価格10万円・税別)で提供されています。
- 初期費用・月額固定費が完全ゼロ:必要なタイミング(本番公開前や改修後など)にだけ単発で依頼できます。
- 社内人件費を大幅カット:面倒な環境構築やツールの操作習得は一切不要。URLを伝えるだけで、専門のセキュリティエンジニアがAI診断ツールとノウハウを駆使して結果を精査し、最短24時間以内に分かりやすいレポートを納品します。
- 無料相談付き:万が一重大な欠陥が見つかった際も、専門家によるオンライン相談が無料で付いているため、追加のコンサルティング費用をかけずに修正対応へ進めます。
「自社でツールを運用する工数はないが、安価かつ短納期でプロ品質の診断結果が欲しい」という中小企業やWeb制作会社、スタートアップに最も選ばれているコストパフォーマンスモデルです。
4. 専門ベンダーによる手動診断・ペネトレーションテスト
セキュリティ専門企業に所属するホワイトハッカーが手動で攻撃検証を行うサービスは、Webアプリ脆弱性診断で80万円〜、ペネトレーションテストで100万円〜500万円以上が相場です。
- 費用の算出根拠:セキュリティ診断員の「人月単価(1人月あたり80万〜150万円程度)」×「投入日数・人数」によって算出されます。
- 高額になる理由:自動ツールでは検知不可能な「業務ロジックの不備(他人の個人情報が見えてしまう権限設定ミスなど)」や「複雑な認証突破」を、人間の高度な思考と攻撃者シナリオに基づいて検証するためです。
高額ではありますが、金融機関・医療機関・EC決済サイトなどの重要システムや、上場企業の年1回の定期監査では不可欠な投資となります。
脆弱性診断にかかる「隠れた3大コスト」
脆弱性診断ツールを比較検討する際は、ツールの導入価格だけでなく、以下の3つのコストも合算して総合判断することが重要です。
- 初期学習・セットアップコスト:ツールの導入や巡回シナリオ作成、CI/CD連携に要する社内エンジニアの工数
- トリアージ・精査人件費:出力された数百件のアラートから「本当に直すべきもの」を判別するための人件費
- 改修・再テストコスト:発見された脆弱性を修正するための開発工数、および修正が正しく反映されたかを確認する再スキャン費用
費用を最小限に抑えるための賢いコスト削減術
セキュリティ診断のコストを最適化するための最大のポイントは、「日常的な基本検査」と「重要な節目でのプロ診断」を組み合わせるハイブリッド運用です。
- 日々の開発・小規模改修:SaaS型ツールやスポットのWeb脆弱性診断クイックスキャンを活用し、低コストで基本的な穴を確実に塞いでおく。
- 重要機能リリース時・年1回の本番監査:予算を確保して手動ペネトレーションテストを実施し、業務ロジックの死角を徹底検証する。
このように役割を分担することで、無駄な診断費用を大幅に削減しながら、強固なセキュリティ体制を維持できます。
ツール診断の「限界」と失敗しないセキュリティ対策
脆弱性診断ツールは、既知の脆弱性を網羅的かつ短時間で発見するための非常に優れた仕組みです。しかし、「ツール診断だけでセキュリティ対策は100%完璧」と過信するのは危険です。
ツール診断が見落としやすい2つの死角
- ビジネスロジックの脆弱性(認可制御の不備)
ツールは「エラーが出るか」「不正な文字列が反射するか」などの構文チェックは得意ですが、「一般ユーザーAがURLを書き換えて管理者Bの個人情報を閲覧できてしまう」といった、アプリケーションの業務ロジック・権限設計の不備は検出できません。 - 複雑な画面遷移や多要素認証(MFA)を挟む機能
SMS認証やワンタイムパスワード、動的なCAPTCHA認証が必要なログイン画面以降の機能は、自動クローラーが巡回できず、診断の死角となってしまうケースが少なくありません。
解決策:ツール診断とプロの手動診断の「ハイブリッド運用」
セキュリティ事故を防ぐための現代のベストプラクティスは、「日常的なツール診断」と「重要な節目でのプロによる手動診断・ペネトレーションテスト」を組み合わせることです。
- 日常・開発フェーズ:SaaSツールやクイックスキャンを活用し、リリース前や小規模改修のたびに基礎的な欠陥を自動スキャンして潰す。
- 本番リリース前・年1回の定期監査:セキュリティ専門企業による手動診断やペネトレーションテスト(侵入テスト)を実施し、業務ロジックや権限周りの深い穴がないかを徹底検証する。
この2層防御体制をとることで、コストを最小限に抑えながら最高水準のセキュリティを維持できます。
まとめ
本記事では、脆弱性診断ツールの基礎知識から、代表的なツール18選の比較、ツールの種類、選び方の基準、費用相場、手動診断との使い分けについて解説しました。
脆弱性診断ツールを選ぶ際は、以下のポイントを軸に検討を進めるのがおすすめです。
- 今すぐ低コストかつ専門家の知見付きでWebサイトを点検したい場合:最短24時間納品のWeb脆弱性診断クイックスキャンが最適
- 日々の開発フロー(CI/CD)内で自動テストを回したい場合:VAddyやSnykなどのSaaS型ツールを導入
- 社内ネットワークやサーバーインフラ全体を管理したい場合:NessusやFutureVulsなどのプラットフォーム診断ツールを選定
- 予算をかけずに検証環境をスモールスタートしたい場合:OWASP ZAPなどの無料OSSを活用
自社のシステム規模、予算、セキュリティ人材の有無に合わせて最適なツールを選択し、サイバー攻撃から大切な企業資産と顧客情報を守りましょう。
「ツールを導入すべきか、専門家に診断を頼むべきか分からない」「予算内で最大の効果を出したい」という場合は、シースリーレーヴの専門エンジニアへお気軽にご相談ください。現状のシステム構成に合わせた最適な対策をご提案いたします。
よくあるご質問 (FAQ)
Q. 脆弱性診断ツールとペネトレーションテストの違いは何ですか?
A. 脆弱性診断ツールは既知のセキュリティ欠陥を網羅的・自動的に検出する「健康診断」です。一方のペネトレーションテストは、専門のホワイトハッカーが攻撃者の視点で侵入を試み、実際にデータ奪取や改ざんが可能かを検証する「実戦訓練」という違いがあります。
Q. 無料のオープンソース脆弱性診断ツール(OWASP ZAP等)だけで十分ですか?
A. 開発初期の基礎的なチェックには有用ですが、複雑な画面遷移や認証設定、膨大な誤検知(False Positive)の精査には専門スキルが必要です。本番リリース前や重要な個人情報を扱う場合は、商用ツールや専門機関の診断を併用することを推奨します。
Q. 脆弱性診断ツールはどのくらいの頻度で実施すべきですか?
A. 新機能のリリース時や大規模改修時は必須です。また、日々新たな脆弱性が発見されるため、最低でも半年に1回〜年に1回の定期スキャン、理想的にはCI/CDに組み込んでデプロイごとに自動実行することが望ましいです。
Q. ツール診断で「重大な脆弱性なし」と出れば完全に安全と言えますか?
A. 完全とは言えません。ツールは既知のシグネチャに合致する構文エラーを見つけるのは得意ですが、「他人のアカウントのデータが見えてしまう」といった認可制御や業務ロジックの穴は見落としやすいため、人による手動診断との組み合わせが重要です。
Q. Web脆弱性診断クイックスキャンと一般的なツールの違いは何ですか?
A. 一般的なツールは初期設定や運用・レポートの読み解きを自社で行う必要がありますが、クイックスキャンはURLを伝えるだけで最短24時間以内に専門家精査済みのレポートが届き、重大リスク時の無料相談まで付いているため、工数ゼロで確実な対策が打てます。
脆弱性診断ならシースリーレーヴ
自社のWebサイトやシステムの脆弱性診断をご検討中の方は、ぜひシースリーレーヴ株式会社(セキュリティ診断PLUS)までお問い合わせください。
シースリーレーヴでは、最短24時間で結果がわかる「Web診断クイックスキャン」から、1,000名以上のホワイトハッカーネットワークを擁するプロフェッショナルチーム「ELVES CORE」による本格的な脆弱性診断・ペネトレーションテストまで、お客様の目的と予算に応じた最適なセキュリティソリューションを提供しています。
- Web診断クイックスキャン(AI自動診断):10万円〜(24時間以内)
- Webアプリ脆弱性診断:80万円〜(最短3営業日)
- Webアプリペネトレーションテスト:100万円〜(最短7営業日)
見つかった脆弱性の羅列にとどまらず、「今すぐ何を修正すべきか」の具体的な改善アドバイスまで一気通貫でサポートいたします。
関連ページ
脆弱性診断ツールの選定やセキュリティ対策の検討にあたっては、以下の関連ページもぜひご活用ください。