ペネトレーションテスト会社おすすめ20選|タイプ別の比較と選び方
目次
- ペネトレーションテスト会社おすすめ20社の比較一覧表
- タイプ別に見るペネトレーションテスト会社の選び方
- 1. コスト・納期・手動テストの実践性を両立したい(開発連携・柔軟型)
- 2. 高度な攻撃技術や特定領域(IoT・制御系・AD)を深掘りしたい(セキュリティ専業型)
- 3. インフラ構築・保守運用や社内ネットワークと一体で任せたい(大手SIer・警備系)
- 4. 経営リスク評価・国際基準のTLPT・組織演習まで行いたい(コンサル系・検証専門型)
- ペネトレーションテストとは?脆弱性診断との違い
- 国内のペネトレーションテスト会社・企業おすすめ20選
- 1. シースリーレーヴ株式会社
- 2. 株式会社ラック
- 3. NRIセキュアテクノロジーズ株式会社
- 4. GMOサイバーセキュリティ byイエラエ株式会社
- 5. 三井物産セキュアディレクション株式会社
- 6. 株式会社サイバーディフェンス研究所
- 7. 株式会社ブロードバンドセキュリティ
- 8. サイバートラスト株式会社
- 9. 株式会社ユービーセキュア
- 10. 株式会社マクニカ
- 11. 株式会社NTTデータ先端技術
- 12. SCSKセキュリティ株式会社
- 13. 株式会社日立ソリューションズ
- 14. キヤノンITソリューションズ株式会社
- 15. エムオーテックス株式会社
- 16. セコムトラストシステムズ株式会社
- 17. PwCコンサルティング合同会社
- 18. デロイト トーマツ サイバー合同会社
- 19. 株式会社AGEST
- 20. 株式会社SHIFT SECURITY
- ペネトレーションテスト会社を選ぶ6つの基準
- 1. 実績の公開範囲と得意領域
- 2. 診断範囲(スコープ)とシナリオが明確か
- 3. 在籍エンジニアの保有資格・第三者認定
- 4. レポートが開発・運用現場でそのまま使えるか
- 5. 再テスト(再診断)や改善支援の有無
- 6. 費用の内訳とカスタマイズの柔軟性
- 依頼時に確認したいペネトレーションテスト関連の資格・認定
- 見積もり・相見積もり前に必ず聞くべき5つの質問
- 失敗しやすい依頼パターンと注意点
- 1. 価格の安さだけで選ぶ
- 2. 対象範囲を曖昧にしたまま相見積もりを取る
- 3. 契約条件・情報管理(NDA・免責範囲)を確認しない
- ペネトレーションテスト会社に依頼する流れと事前準備
- まとめ
- よくあるご質問 (FAQ)
- ペネトレーションテストならシースリーレーヴ
- 関連ページ
ペネトレーションテスト会社やペネトレーションテスト企業を選ぶ際に、「どの会社に依頼すべきか」「専業ベンダーと大手SIer・コンサルで何が違うのか」「自社のシステム規模や予算に合う依頼先はどこか」で迷うセキュリティ担当者・情シス責任者は少なくありません。
ペネトレーションテストは、既知の弱点を広く洗い出す「脆弱性診断」とは異なり、攻撃者の視点で実際にシステムへの侵入や機密情報への到達が可能かをシナリオに沿って実証する高度なテストです。そのため、依頼先の技術力や得意領域によって検証の深さや成果物の実用性が大きく変わります。
本記事では、公式サイトでペネトレーションテスト(侵入テスト・TLPT・レッドチーム演習を含む)の提供を確認できた国内の信頼できるペネトレーションテスト会社20社を徹底比較します。運営母体のタイプ別の選び方や、担当エンジニアの保有資格(OSCP・CREST等)の見極め方まで整理していますので、相見積もりや委託先選定の判断材料としてご活用ください。
この記事で分かること
- 国内のペネトレーションテスト会社おすすめ20社の比較一覧と各社の強み
- 運営母体・強み別(4タイプ)の自社に合う依頼先の選び方
- 依頼前に確認したい技術者の認定資格(OSCP・CREST・GPEN等)
- 脆弱性診断との違いと、見積もり・相見積もり前に整理すべき情報
選定基準:公式サイトで法人向けペネトレーションテスト(侵入テスト、TLPT、レッドチーム演習等)の提供を確認でき、上場企業・大手企業グループまたは豊富な診断実績を持つ信頼性の高い事業者20社を選定しました。掲載順は優劣を示すランキングではありません。各社の条件は公開情報に基づくため、最新のお見積もり条件は各社へ直接ご確認ください。
ペネトレーションテスト会社おすすめ20社の比較一覧表
まずは、今回選定した20社のタイプ、費用公開の有無、主な対象領域、向いている企業像を一覧表で比較します。会社名をクリックすると各社の詳細解説へ移動できます。
| 会社名 | タイプ | 費用感・目安 | 主な強み・こんな企業向け |
|---|---|---|---|
| シースリーレーヴ 株式会社 | セキュリティ専門 (システム開発連携) | 公開あり (最短7営業日〜) | ホワイトハッカーによる手動テストを明瞭な料金と短納期で実施したい企業。開発会社目線の改善案・再テスト込みを重視する企業 |
| 株式会社ラック | セキュリティ専門 | 要問い合わせ | 国内屈指のインシデント対応知見に基づく実践的テスト・TLPTを求める大企業・金融・重要インフラ |
| NRIセキュア テクノロジーズ株式会社 | セキュリティ専門 (NRIグループ) | 要問い合わせ | CREST認定の品質や金融・大規模企業の監査対応、AD特化型テスト(Fast Pentest)を求める企業 |
| GMOサイバーセキュリティ byイエラエ株式会社 | セキュリティ専門 (GMOグループ) | 要見積もり | Web・社内NW・IoT・レッドチーム演習まで、コンテスト実績豊富なホワイトハッカーに幅広く依頼したい企業 |
| 三井物産セキュア ディレクション株式会社 | セキュリティ専門 (三井物産グループ) | 要見積もり | 数千IP規模の実績やTLPTなど、高度な技術力に基づくゴール達成型テストを求める中堅〜大企業 |
| 株式会社サイバー ディフェンス研究所 | セキュリティ専門 | 要問い合わせ | 重要インフラ・製造業・制御システム(ICS/OT)やネットワーク全体の深い侵入検証を求める企業 |
| 株式会社ブロードバンド セキュリティ | セキュリティ専門 (東証上場) | 要見積もり | 「SQAT®」ブランドの信頼性と、個別設計シナリオによる安全な侵入耐性検証を求める上場・中堅企業 |
| サイバートラスト株式会社 | セキュリティ専門 (東証上場) | 要見積もり | Active DirectoryやPCI DSS準拠、Synack活用のクラウドソーシング型テストを検討したい企業 |
| 株式会社ユービーセキュア | セキュリティ専門 | 要見積もり | Web診断ツール開発で培った知見を活かし、ペネトレーションテストからTLPT・内製化支援まで相談したい企業 |
| 株式会社マクニカ | 技術商社・専門支援 (東証上場) | 要問い合わせ | 組込み機器・IoT・車載(ECU)・産業制御システム(OT)の規格対応や実機侵入検証を求める製造業 |
| 株式会社NTTデータ 先端技術 | 大手SIer系 (NTTデータグループ) | 要問い合わせ | 「INTELLILINK」ブランドの脅威ベースペネトレーションテスト(TLPT)とインフラ知見を活かした評価を求める企業 |
| SCSKセキュリティ 株式会社 | 大手SIer系 (SCSKグループ) | 要問い合わせ | 外部公開サーバ侵入や内部横展開など、課題に合わせた柔軟なシナリオ策定とSI連携を求める企業 |
| 株式会社日立 ソリューションズ | 大手SIer系 (日立グループ) | 要問い合わせ | ネットワーク各階層の防御強度を確認する「多層防御検証型」テストをワンストップで任せたい企業 |
| キヤノンIT ソリューションズ株式会社 | 大手SIer系 (キヤノングループ) | 要問い合わせ | NIST SP 800-115やPTES準拠の報告書と、マルウェア解析等の知見を組み合わせた検証を求める企業 |
| エムオーテックス株式会社 | セキュリティ製品・専門 (京セラグループ) | パッケージ別 (要問い合わせ) | 端末のマルウェア感染を起点とした内部侵入・AD権限奪取リスク(マルウェア耐性診断)をパッケージで確認したい企業 |
| セコムトラスト システムズ株式会社 | 大手SIer・警備系 (セコムグループ) | 要問い合わせ | 金融・公共機関での豊富な実績を持ち、自動診断と手動侵入テストを組み合わせて堅実に評価したい企業 |
| PwCコンサルティング 合同会社 | グローバルコンサル系 | 要問い合わせ | CREST認定のTLPTやレッドチーム演習を通じて、技術面だけでなく組織・SOCの対応力まで総合評価したい大企業 |
| デロイト トーマツ サイバー合同会社 | グローバルコンサル系 | 要問い合わせ | 経営リスク管理・ガバナンス強化と連動したペネトレーションテストやレッドチーム演習を求めるグローバル企業 |
| 株式会社AGEST | 検証・テスト専門 | 要見積もり | Cyber Kill ChainやMITRE ATT&CKを参考にした脅威・シナリオベーステストとQA連携を求める企業 |
| 株式会社 SHIFT SECURITY | 検証・テスト専門 (SHIFTグループ) | 要見積もり | 標準化された診断プロセスによる品質の安定性と、柔軟なスケジュール調整・金融業界向けの検証を求める企業 |
タイプ別に見るペネトレーションテスト会社の選び方
ペネトレーションテストを提供する会社は、運営母体や成り立ちによって大きく4つのタイプに分かれます。自社の目的や予算規模に合わせてタイプを選ぶと、相見積もりの候補を3社程度に絞り込みやすくなります。
1. コスト・納期・手動テストの実践性を両立したい(開発連携・柔軟型)
- 主な対象企業:シースリーレーヴ、ユービーセキュア、エムオーテックス など
- 特徴:対象範囲や攻撃シナリオを重要な資産に絞ることで、中堅企業や成長企業の予算・リリーススケジュールにも合わせやすいタイプです。とくにシステム開発の知見を持つ会社であれば、侵入経路の実証だけでなく「開発現場がそのまま修正に動ける具体的な改善案」まで一気通貫で相談できます。
2. 高度な攻撃技術や特定領域(IoT・制御系・AD)を深掘りしたい(セキュリティ専業型)
- 主な対象企業:ラック、NRIセキュア、GMOサイバーセキュリティ byイエラエ、三井物産セキュアディレクション、サイバーディフェンス研究所、ブロードバンドセキュリティ、サイバートラスト、マクニカ
- 特徴:国内外のセキュリティコンテスト等で実績を持つホワイトハッカーや専門研究員が多数在籍し、難度の高い侵入検証やIoT・工場制御システム(OT)などの特殊環境にも対応できます。大規模システムや厳格な検証が求められる場面に向いています。
3. インフラ構築・保守運用や社内ネットワークと一体で任せたい(大手SIer・警備系)
- 主な対象企業:NTTデータ先端技術、SCSKセキュリティ、日立ソリューションズ、キヤノンITソリューションズ、セコムトラストシステムズ
- 特徴:基幹システムやクラウド基盤、社内ネットワークの設計・運用ノウハウが豊富で、既存のインフラ環境を踏まえた多層防御の検証や、診断後のシステム改修・監視運用までグループ内で連携しやすいのが強みです。
4. 経営リスク評価・国際基準のTLPT・組織演習まで行いたい(コンサル系・検証専門型)
- 主な対象企業:PwCコンサルティング、デロイト トーマツ サイバー、AGEST、SHIFT SECURITY
- 特徴:グローバルコンサルファームは、金融庁ガイドライン等を踏まえたTLPT(脅威ベースのペネトレーションテスト)やレッドチーム演習を通じて、SOC/CSIRTの検知・対応力や経営層の意思決定プロセスまで含めた総合評価を得意としています。一方、検証・テスト専門企業は、開発・QA工程と連携した標準化・効率化に強みがあります。
ペネトレーションテストとは?脆弱性診断との違い
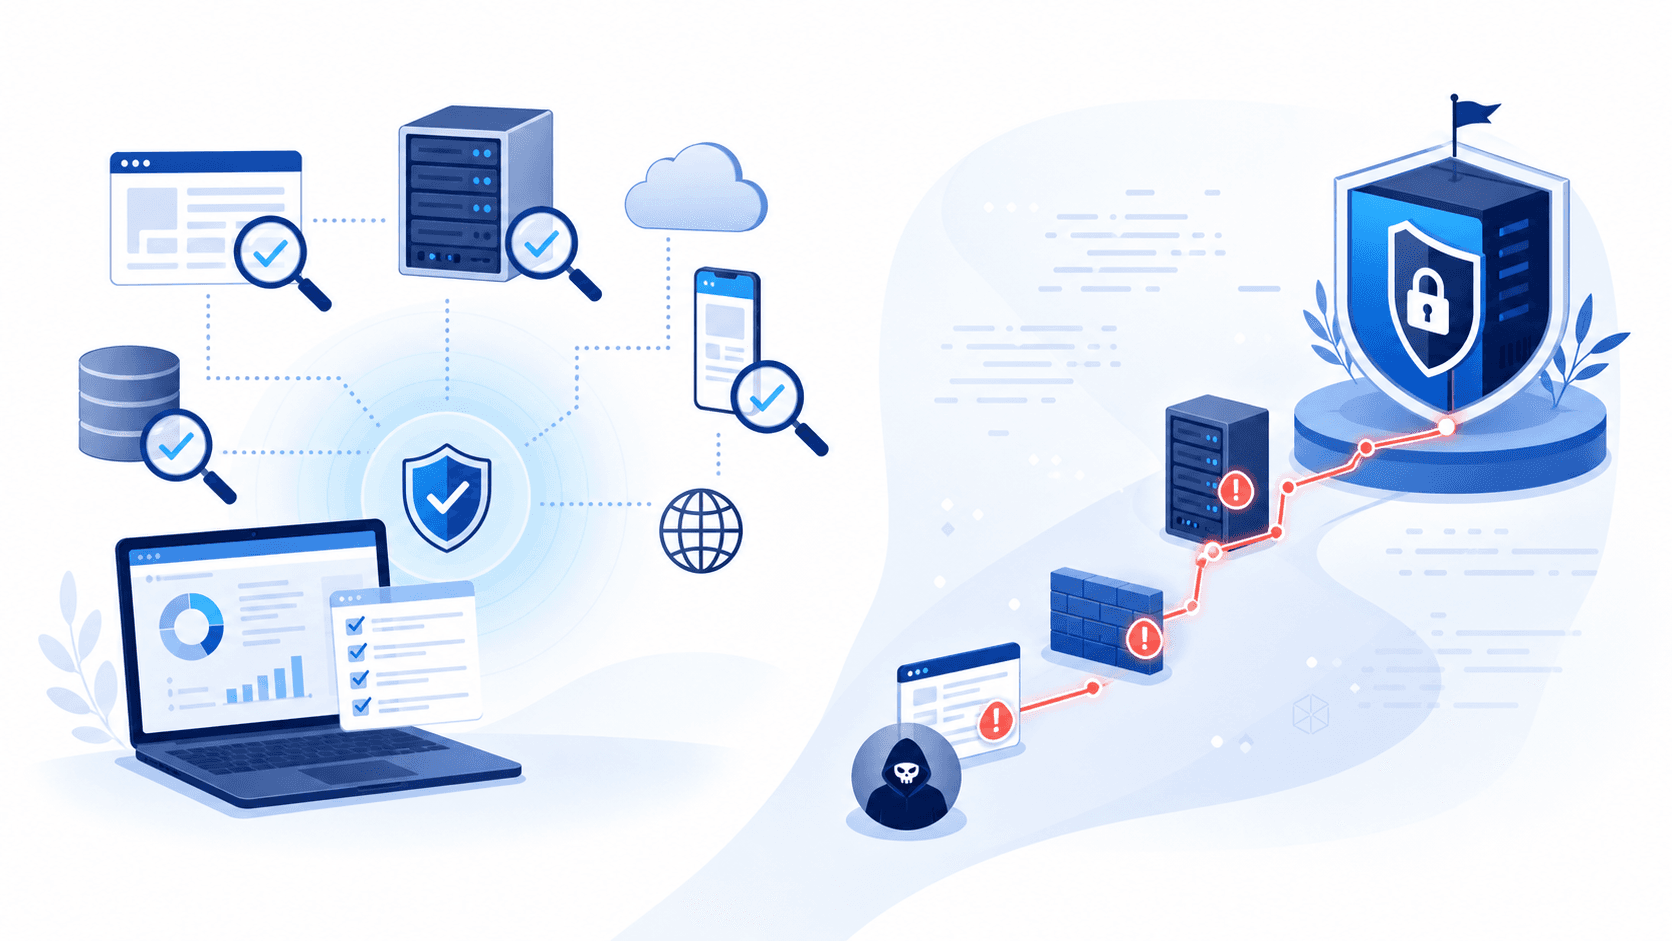
会社を比較する際、「自社に必要なのはペネトレーションテストか、それとも脆弱性診断か」を整理しておくと見積もりのズレを防げます。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 既知の脆弱性や設定不備を網羅的に洗い出す | 特定のゴール(機密情報窃取・管理者権限奪取等)へ実際に侵入・到達できるかを実証する |
| 主な手法 | ツールスキャン+手動確認 | 攻撃シナリオに基づく専門家の手動検証が中心 |
| 向いているケース | リリース前の定期点検、まず全体の弱点を把握したい | 重要なシステムが現実の攻撃に耐えられるか、多層防御が機能するか確かめたい |
| 成果物 | 脆弱性の一覧、危険度、個別の修正方法 | 侵入成否、攻撃経路(侵入チェーン)、ビジネス影響、優先度付きの改善策 |
詳しい違いや使い分けについては、ペネトレーションテストと脆弱性診断の違いを徹底解説もあわせてご覧ください。
以下のチェック項目でも、自社の今の目的に近い進め方を整理できます。
脆弱性・ペネトレーションテストの選び方
会社を比較する前に、今の目的が「まず弱点を把握したい」のか、「実際に侵入できるか確認したい」のかを整理できるチェック項目です。
当てはまる項目を選んでください
選択内容から、今の段階で相談しやすい診断タイプを確認できます。
国内のペネトレーションテスト会社・企業おすすめ20選
ここからは、各社の公式サービス情報に基づき、20社の特徴、提供メニュー、向いている企業像を順に紹介します。
1. シースリーレーヴ株式会社
シースリーレーヴ株式会社は、システム・アプリ開発会社としての実装知見と、世界30ヶ国超・1,000名以上のホワイトハッカーが所属するプロフェッショナルチーム「ELVES CORE」の攻撃検証技術を組み合わせた「セキュリティ診断PLUS」を提供しています(導入実績1,000社超)。
対象範囲や攻撃シナリオを顧客の課題に合わせて柔軟に設計できるため、「大手ベンダーで見積もりを取ったら予算を大きく超えてしまった」「リリース期日に間に合う短納期で手動のペネトレーションテストを実施したい」という中堅〜大企業から多く選ばれています。
| 項目 | 内容 |
|---|---|
| 会社名 | シースリーレーヴ株式会社 |
| サービス名 | セキュリティ診断PLUS |
| 費用感 | 診断対象別の料金表を公開(Web・クラウド・ネットワーク別、詳細は料金一覧) |
| 最短開始日 | ペネトレーションテスト最短7営業日(脆弱性診断は最短3営業日) |
| 主な提供メニュー | シナリオ型・標的型ペネトレーションテスト、Webアプリ・API・モバイル・クラウド(AWS/Azure/Google Cloud)・オンプレ・内部/外部ネットワーク・LLMセキュリティ診断 |
| 強み・特徴 | 無料相談から必要なテスト範囲を無駄なくカスタマイズ提案。侵入実証だけでなく開発者がすぐ直せる改善案を提示し、修正後の再テストも基本無料で対応 |
| 向いている企業 | コストと品質のバランス、短納期、開発現場で使える具体的なレポートを重視する中小〜大企業 |
公式情報:セキュリティ診断PLUS 公式サイト、シースリーレーヴ株式会社
2. 株式会社ラック
株式会社ラック(LAC)は、国内のサイバーセキュリティ分野を長年牽引してきた大手セキュリティ専門企業です。インシデント緊急対応(サイバー119)や脅威分析で培った知見を活かし、現実のサイバー攻撃に即した「情報システムペネトレーションテスト」を提供しています。
OSINT(公開情報)調査や外部公開サーバへの侵入試行、疑似マルウェアを用いた内部ネットワーク調査など、多層防御の有効性を多角的に検証できる体制が整っています。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社ラック |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | 情報システムペネトレーションテスト、情報システムペネトレーションテスト エクスプレス、TLPT(脅威ベースのペネトレーションテスト)、IoTペネトレーションテスト、ゲームチート対策ペネトレーションテスト |
| 強み・特徴 | 企業ネットワークやクラウドだけでなく、工場・制御システム、IoT機器、車載システムなど幅広い環境の調査実績を持つ。短期間型の「エクスプレス」から本格的なTLPTまで選択可能 |
| 向いている企業 | 実績と信頼性を最重視し、組織全体の多層防御や標的型攻撃への耐性を検証したい中堅〜大企業・金融機関 |
3. NRIセキュアテクノロジーズ株式会社
NRIセキュアテクノロジーズ株式会社は、野村総合研究所(NRI)グループのセキュリティ専門企業です。国際的な技術・品質認定である「CREST(Penetration Testing)」の認定を受けており、金融機関や大規模エンタープライズ向けに水準の高いテストを提供しています。
カスタムシナリオによる標準的なペネトレーションテストに加え、ランサムウェア被害で多い「Active Directory環境への侵入・権限奪取」に特化して期間とコストを抑えた「Fast Pentest」や、SOC/CSIRTの対応力まで評価するレッドチームオペレーションも展開しています。
| 項目 | 内容 |
|---|---|
| 会社名 | NRIセキュアテクノロジーズ株式会社 |
| 費用感・期間 | 要問い合わせ(予算に応じた見積もり・実施案を提案) |
| 主な提供メニュー | ペネトレーションテストサービス、Fast Pentest(AD環境特化型)、レッドチームオペレーションサービス、AI Red Team診断 |
| 強み・特徴 | CREST認定企業としての品質保証と、金融・重要インフラ業界やPCI DSS準拠などの厳格な要件に対応する豊富な実績 |
| 向いている企業 | 国際基準の品質や外部監査への対応、またはAD環境の侵入リスク検証を求める中堅〜大企業 |
4. GMOサイバーセキュリティ byイエラエ株式会社
GMOサイバーセキュリティ byイエラエ株式会社は、国内外のハッキングコンテストやバグバウンティで実績を持つホワイトハッカーが多数在籍する、GMOインターネットグループのセキュリティ専門会社です。
Webアプリケーションや社内ネットワークだけでなく、IoTデバイス、物理侵入、AIエージェント、地方公共団体向けパッケージまで、公開されているペネトレーションテストのメニューが非常に幅広い点が特長です。
| 項目 | 内容 |
|---|---|
| 会社名 | GMOサイバーセキュリティ byイエラエ株式会社 |
| 費用感・期間 | 要見積もり(想定シナリオに応じて短期間プランも相談可) |
| 主な提供メニュー | Webペネトレーションテスト(シナリオ型/網羅型)、社内ネットワークペネトレーションテスト、IoTデバイスペネトレーションテスト、レッドチーム演習、AIエージェントペネトレーションテスト、ゲームチート対策 |
| 強み・特徴 | 標的型メール攻撃やEDR・SOCの回避検証、ソースコードを含む深掘り調査など、攻撃者視点の高度なシナリオに対応 |
| 向いている企業 | 標準的な診断では見つからない深い脆弱性や、最新技術・特殊環境の侵入耐性を検証したい企業 |
公式情報:GMOサイバーセキュリティ byイエラエ「Webペネトレーションテスト」
5. 三井物産セキュアディレクション株式会社
三井物産セキュアディレクション株式会社(MBSD)は、三井物産グループのセキュリティ専門企業です。高度な手動診断技術と、数千IP規模におよぶ大規模環境のテスト実績・ナレッジを有しています。
「外部から社内に侵入されてしまうか」「標的型攻撃で重要情報に到達されるか」といった顧客の懸念に応じてゴールとスコープを設定し、公開情報の収集・分析(OSINT)から脆弱性の悪用までを組み合わせてセキュリティ機器や運用上の問題を特定します。
| 項目 | 内容 |
|---|---|
| 会社名 | 三井物産セキュアディレクション株式会社 |
| 費用感・期間 | 要見積もり |
| 主な提供メニュー | ペネトレーションテスト、TLPT(脅威ベースのペネトレーションテスト)、レッドチーム演習、各種脆弱性診断 |
| 強み・特徴 | 公共・政府機関や大手企業での豊富な実績。高度な技術力を持つエンジニアが攻撃手順を設計し、侵入リスクと影響範囲を明確に可視化 |
| 向いている企業 | 専門家の深い手動検証技術や、金融・大企業水準のTLPTを求める企業 |
公式情報:三井物産セキュアディレクション「ペネトレーションテスト」
6. 株式会社サイバーディフェンス研究所
株式会社サイバーディフェンス研究所は、高度な技術力を持つアナリスト・エンジニアが在籍する独立系のセキュリティ専門企業です。官公庁や重要インフラ、製造業向けのセキュリティ診断・ペネトレーションテストで長年の実績があります。
ホスト単体の脆弱性確認にとどまらず、オンプレミスやクラウド(AWS・Azure・Google Cloud)を含むネットワーク全体から得られる情報を総合的に活用し、連鎖的な侵害(ドミノエフェクト)によって重要資産が攻略されるかを実戦的に検証します。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社サイバーディフェンス研究所 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | ネットワークペネトレーションテスト、制御システム(ICS)ペネトレーションテスト、レッドチーム演習、IoT・組込み機器診断 |
| 強み・特徴 | ネットワーク全体の攻略可否を検証する実戦性と、工場・プラント等の制御システム(ICS/OT)に対する国際認証取得支援などの深い知見 |
| 向いている企業 | 重要インフラ、製造業、または社内ネットワーク全体の侵入経路を徹底的に洗い出したい企業 |
公式情報:サイバーディフェンス研究所「ネットワークペネトレーションテスト」
7. 株式会社ブロードバンドセキュリティ
株式会社ブロードバンドセキュリティ(BBSec)は、東証スタンダード上場の総合セキュリティサービス企業です。セキュリティ診断ブランド「SQAT®」の一環として「SQAT® ペネトレーションテスト」を提供しています。
事前の綿密な調査で特定したシステム内の弱い箇所を起点に、個別に設計した攻撃シナリオに沿って疑似攻撃を行い、認証回避やOSコマンド実行、情報窃取などの成否を確認します。サービス停止などの影響が懸念される攻撃は原則行わないなど、安全性への配慮も明示されています。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社ブロードバンドセキュリティ |
| 費用感・期間 | 要見積もり |
| 主な提供メニュー | SQAT® ペネトレーションテスト、Web・ネットワーク・クラウド・スマホ等の各種脆弱性診断 |
| 強み・特徴 | 上場企業としての信頼性と、脆弱性診断からペネトレーションテスト、改善提案まで一貫して相談できる体制 |
| 向いている企業 | 外部監査やコンプライアンス対応を重視し、安全かつ着実に侵入耐性を確認したい上場・中堅企業 |
公式情報:ブロードバンドセキュリティ「ペネトレーションテスト」
8. サイバートラスト株式会社
サイバートラスト株式会社は、認証・セキュリティ、Linux/OSS、IoT分野に強みを持つ東証グロース上場のセキュリティ企業です。
標準的な「プロフェッショナル ペネトレーションテスト」に加え、Active Directory環境やPCI DSS準拠などの専門領域に特化したメニュー、さらに世界的なホワイトハッカー網を活用する「Synack クラウドソーシング ペネトレーションテスト」も提供しています。
| 項目 | 内容 |
|---|---|
| 会社名 | サイバートラスト株式会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | プロフェッショナル ペネトレーションテスト、専門領域特化型(Active Directory、PCI DSS等)、Synack クラウドソーシング ペネトレーションテスト |
| 強み・特徴 | リモート・オンサイトの双方に対応し、自社の専門エンジニアによる検証とグローバルなホワイトハッカーを活用した多角的検証を選択可能 |
| 向いている企業 | AD環境やPCI DSS対応など目的が明確な企業、またはクラウドソーシング型の多人数検証を試したい企業 |
9. 株式会社ユービーセキュア
株式会社ユービーセキュアは、国産Webアプリケーション脆弱性検査ツール「Vex」の開発元として知られるセキュリティ専門企業です。診断サービスの提供だけでなく、企業のセキュリティ内製化支援にも多くの実績があります。
同社のペネトレーションテストおよびTLPTでは、テスト対象となる脅威を想定し、事前調査・シナリオ策定から疑似攻撃、評価・報告までを3ステップで実施します。公式サイト上では見積シミュレーションも案内されており、検討初期の費用感を把握しやすい工夫がなされています。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社ユービーセキュア |
| 費用感・期間 | 要見積もり(公式サイトに見積シミュレーションあり) |
| 主な提供メニュー | ペネトレーションテスト、TLPT(脅威ベースのペネトレーションテスト)、Web・クラウド等のセキュリティ診断 |
| 強み・特徴 | ツール開発で培った深い技術力と、単発のテストにとどまらずセキュリティ体制づくり・内製化まで見据えた提案力 |
| 向いている企業 | Webサービスやクラウド環境の侵入テストから、将来的な診断体制の構築まで相談したい企業 |
公式情報:ユービーセキュア「ペネトレーションテスト・TLPT」
10. 株式会社マクニカ
株式会社マクニカは、半導体やサイバーセキュリティ製品を幅広く扱う東証プライム上場の技術商社です。グローバルなセキュリティテスト企業であるSpirent Communications社等と連携し、高度なペネトレーションテストサービスを提供しています。
とくに一般的なITシステムだけでなく、組込み機器、IoTデバイス、産業制御システム(OT)、車載システム(ECU)など、特殊な通信プロトコルや実機検証を伴う領域に強みを持っています。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社マクニカ |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | ペネトレーションテスト(ITシステム、組込み機器、IoT、OT、車載関連)、BAS(侵害および攻撃シミュレーション)ソリューション |
| 強み・特徴 | CREST認証を持つSpirent社のホワイトハッカーチーム(OSCP・CISSP保有者等)による検証と、IEC 62443やISO/SAE 21434等の国際規格対応支援 |
| 向いている企業 | 製品・デバイスのセキュリティ検証や海外規格への準拠が求められるメーカー・製造業 |
公式情報:マクニカ「Spirent セキュリティテスト・品質保証」
11. 株式会社NTTデータ先端技術
株式会社NTTデータ先端技術は、NTTデータグループの中で基盤技術やセキュリティを担う中核企業です。「INTELLILINK 脅威ベースペネトレーションテストサービス(TLPT)」を提供しています。
現実世界で実際に起きているサイバー攻撃の動向をもとにシナリオを作成し、侵入や情報漏えいの可能性だけでなく、組織や運用体制を含めたサイバーレジリエンス(回復力・対応力)の強度を総合的に評価します。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社NTTデータ先端技術 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | INTELLILINK 脅威ベースペネトレーションテストサービス(TLPT)、各種脆弱性診断、セキュリティコンサルティング |
| 強み・特徴 | 大規模インフラの設計・構築・運用知見を背景に、攻撃シナリオの検証から組織の検知・対応体制の評価までを一貫支援 |
| 向いている企業 | 基幹システムや大規模ネットワークを運用し、組織全体のレジリエンス評価を行いたい大企業・金融機関 |
公式情報:NTTデータ先端技術「INTELLILINK 脅威ベースペネトレーションテストサービス」
12. SCSKセキュリティ株式会社
SCSKセキュリティ株式会社は、大手ITサービス企業であるSCSKグループのセキュリティ専門会社です。顧客の目的やシステム構成、課題をヒアリングしたうえで、前提条件とゴールを定めたペネトレーションテストを提供しています。
「インターネット経由で外部公開サーバへ侵入を試みる」「社内ネットワークへの侵入を前提に重要サーバへの到達を試みる」など、課題に応じた柔軟なシナリオ策定に対応しています。
| 項目 | 内容 |
|---|---|
| 会社名 | SCSKセキュリティ株式会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | ペネトレーションテスト、TLPT、脆弱性診断、マネージドセキュリティサービス |
| 強み・特徴 | SCSKグループのSI・インフラ運用力と連携し、テスト計画の策定から診断後の改善・セキュリティ製品導入まで相談しやすい |
| 向いている企業 | インフラやセキュリティ運用とあわせて、実態に即した侵入テストを依頼したい中堅〜大企業 |
13. 株式会社日立ソリューションズ
株式会社日立ソリューションズは、日立グループの中核IT企業として「多層防御検証型ペネトレーションテスト」を提供しています。
外部からシステムに侵入できるかを試すだけでなく、段階的に侵入されたことを想定した脅威シナリオに沿って、ネットワークの各階層のセキュリティ強度を確認できる点が特長です。作業は国内外のセキュリティコンテストで実績を持つホワイトハッカーが担当します。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社日立ソリューションズ |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | 多層防御検証型ペネトレーションテスト、Web・プラットフォーム・クラウド・制御システム等のセキュリティ診断 |
| 強み・特徴 | 守りたい重要資産を共有したうえで、脅威シナリオの作成から疑似攻撃、結果報告会までをワンストップで支援。グループで自動ペネトレーションテスト支援も展開 |
| 向いている企業 | 外部侵入だけでなく内部ネットワークの各階層の防御力を段階的に確かめたい企業 |
14. キヤノンITソリューションズ株式会社
キヤノンITソリューションズ株式会社(キヤノンITS)は、キヤノンマーケティングジャパングループのITソリューション企業です。エンドポイントセキュリティ製品やマルウェア解析・スレットハンティングで培った知見を活かし、「ペネトレーションテストサービス」を提供しています。
顧客の懸念をヒアリングし、多数の「攻撃の起点」と「ゴール」の組み合わせから最適なテストシナリオを提案します。報告書が国際的な標準である「NIST SP 800-115」や「PTES」に準拠している点も明記されています。
| 項目 | 内容 |
|---|---|
| 会社名 | キヤノンITソリューションズ株式会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | ペネトレーションテストサービス、脆弱性診断、マルウェア解析・スレットハンティングサービス |
| 強み・特徴 | OSCP等の認定資格を持つエンジニアが担当し、再現手順・改善策・優先度を整理した国際標準(NIST SP 800-115/PTES)準拠の報告書を提供 |
| 向いている企業 | 標準規格に準拠した客観的な報告書と、改善ロードマップの策定を求める企業 |
公式情報:キヤノンITソリューションズ「ペネトレーションテストサービス」
15. エムオーテックス株式会社
エムオーテックス株式会社(MOTEX)は、IT資産管理・MDMツール「LANSCOPE」シリーズで広く知られる京セラグループのセキュリティ企業です。「LANSCOPE プロフェッショナルサービス」としてペネトレーションテスト(マルウェア耐性診断)を提供しています。
とくに「社内の業務端末がすでにマルウェアに感染した」という状況を起点に、Active Directoryの権限奪取や機密情報への到達が可能かを検証する内部侵入シナリオに強みがあり、パッケージ化されたプランで依頼しやすいのが特長です。
| 項目 | 内容 |
|---|---|
| 会社名 | エムオーテックス株式会社 |
| 費用感・期間 | パッケージ別(詳細は要問い合わせ) |
| 主な提供メニュー | ペネトレーションテスト(マルウェア耐性診断)、Web・ネットワーク・クラウド(AWS/Azure等)セキュリティ診断 |
| 強み・特徴 | ランサムウェア等の侵入型攻撃を想定した内部ネットワーク・AD環境の検証を、分かりやすいパッケージ形式と経営層向けレポートで提供 |
| 向いている企業 | 端末感染後の内部横展開やActive Directory乗っ取りリスクを重点的に確認したい企業 |
公式情報:エムオーテックス(LANSCOPE プロフェッショナルサービス)
16. セコムトラストシステムズ株式会社
セコムトラストシステムズ株式会社は、セコムグループの情報セキュリティ・大規模災害対策を担う企業です。「セコムセキュリティ診断サービス/ペネトレーションテスト」を提供しています。
高機能な自動診断ツールとセキュリティエンジニアによる手動診断を組み合わせ、サーバーやネットワーク機器、Webアプリケーションに対する疑似攻撃を実施します。金融機関や公共機関など、高い信頼性が求められる案件での実績が豊富です。
| 項目 | 内容 |
|---|---|
| 会社名 | セコムトラストシステムズ株式会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | セコムセキュリティ診断サービス/ペネトレーションテスト、各種セキュリティ監視・運用サービス |
| 強み・特徴 | セコムグループとしての厳格な情報管理体制と、自動診断・手動診断を組み合わせた分かりやすい報告書 |
| 向いている企業 | 委託先のブランド信頼性や情報管理体制を重視する金融・公共・中堅〜大企業 |
公式情報:セコムトラストシステムズ「セコムセキュリティ診断サービス/ペネトレーションテスト」
17. PwCコンサルティング合同会社
PwCコンサルティング合同会社は、グローバルネットワークを持つ総合コンサルティングファームです。サイバーセキュリティ分野において、脅威インテリジェンスに基づく「TLPT(脅威ベースのペネトレーションテスト)」およびレッドチーム演習を提供しています。
同社のTLPT等のサービスは国際的な品質基準である「CREST」の認定を受けており、本番環境を対象としたリアリティのある攻撃シナリオを通じて、技術的な脆弱性だけでなく防御側(ブルーチーム/SOC)の検知・対応能力やビジネスインパクトまで多面的に評価します。
| 項目 | 内容 |
|---|---|
| 会社名 | PwCコンサルティング合同会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | 脅威ベースのペネトレーションテスト(TLPT)、レッドチーム演習、サイバーレジリエンス強化支援 |
| 強み・特徴 | CREST認定に基づく高品質なTLPTと、Web・社内NW・AD・クラウド・OT/IoTまでカバーするレッドチーム体制 |
| 向いている企業 | 金融規制対応やグローバル基準でのTLPT、攻防演習(Red vs Blue)を実施したい大企業 |
公式情報:PwC Japanグループ(サイバーセキュリティ)
18. デロイト トーマツ サイバー合同会社
デロイト トーマツ サイバー合同会社は、デロイト トーマツ グループのサイバーセキュリティ専門会社です(2024年にはセキュリティ専門企業のストーンビートセキュリティも完全子会社化し体制を強化しています)。
攻撃者視点でのペネトレーションテストや、脅威インテリジェンスを活用したTLPT・レッドチーム演習を提供しており、単発の技術検証にとどまらず、経営・事業戦略に直結するリスク管理やガバナンス体制の強化まで一気通貫で支援できる点が強みです。
| 項目 | 内容 |
|---|---|
| 会社名 | デロイト トーマツ サイバー合同会社 |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | ペネトレーションテスト、TLPT、レッドチーム演習、各種脆弱性診断、セキュリティガバナンス構築支援 |
| 強み・特徴 | 監査・コンサルティングファームの知見を活かし、技術面の検証結果を経営層のリスク判断や全社的な体制改善へ結びつける支援力 |
| 向いている企業 | 国内外のグループガバナンス強化や、経営層・監査向けのレポーティングを重視する大企業 |
公式情報:デロイト トーマツ グループ(サイバーセキュリティ)
19. 株式会社AGEST
株式会社AGEST(アジェスト)は、ソフトウェアテスト・品質保証(QA)とセキュリティ診断を手がける専門企業です。「脅威/シナリオベース・ペネトレーションテスト」を提供しています。
攻撃者の行動プロセスを体系化した「Cyber Kill Chain」および「MITRE ATT&CK」を参考に実施シナリオを立案し、疑似攻撃による侵入調査から具体的な対策提案までを一貫して提供します。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社AGEST |
| 費用感・期間 | 要問い合わせ |
| 主な提供メニュー | 脅威/シナリオベース・ペネトレーションテスト、サイバーセキュリティ診断(脆弱性診断)、ドキュメント脆弱性レビュー |
| 強み・特徴 | Cyber Kill ChainやMITRE ATT&CKに基づく体系的なシナリオ設計と、開発・QA工程と連携しやすいサービスラインナップ |
| 向いている企業 | ソフトウェアの品質検証とあわせて、フレームワークに沿った侵入テストを実施したい企業 |
公式情報:株式会社AGEST「脅威/シナリオベース・ペネトレーションテスト」
20. 株式会社SHIFT SECURITY
株式会社SHIFT SECURITYは、ソフトウェアテスト大手のSHIFTグループにおいてセキュリティ診断・テストを担う専門企業です。
ホワイトハッカーの診断プロセスを徹底的に標準化・仕組化することで、担当者個人のスキル差による品質のばらつきを抑えている点が大きな特徴です。200名以上のエンジニア体制を活かし、リリース前の限られた期間での診断や、金融機関向けのシナリオ選択式TLPTなどにも柔軟に対応しています。
| 項目 | 内容 |
|---|---|
| 会社名 | 株式会社SHIFT SECURITY |
| 費用感・期間 | 要見積もり |
| 主な提供メニュー | ペネトレーションテスト(標的型攻撃診断等)、シナリオ選択式TLPT、Web・スマホ・クラウド・生成AI等の脆弱性診断 |
| 強み・特徴 | 標準化されたプロセスによる安定した品質と、大規模なエンジニア体制を活かしたスケジュール調整力・金融業界での豊富な実績 |
| 向いている企業 | 開発スケジュールに合わせた柔軟な日程調整や、安定した品質基準を求める企業 |
公式情報:SHIFTグループ「脆弱性診断・セキュリティサービス」
ペネトレーションテスト会社を選ぶ6つの基準
20社の中から見積もり依頼先を3社前後に絞る際は、価格だけで決めず、以下の6つの観点を確認することが重要です。
1. 実績の公開範囲と得意領域
Webアプリ、クラウド、社内ネットワーク(Active Directory)、IoT・制御システムなど、自社が守りたい対象環境での実績が豊富かを確認します。自社と近い業種やシステム規模の実績があると、シナリオ設計の精度が高まります。
2. 診断範囲(スコープ)とシナリオが明確か
見積もり時に、対象URL・IPアドレス・クラウドアカウント、想定する攻撃者の起点(外部か内部か)、達成ゴール、除外範囲が明示されるかを確認しましょう。範囲が曖昧だと、後から追加費用が発生したり、確認したかったリスクが検証されなかったりする原因になります。
3. 在籍エンジニアの保有資格・第三者認定
ペネトレーションテストは手動検証の比重が高いため、担当するエンジニアのスキルが成果に直結します。次章で解説する国際資格(OSCP、GPEN等)の保有者や、組織としてのCREST認定、セキュリティコンテストでの実績があるかを確認すると信頼性を判断しやすくなります。
4. レポートが開発・運用現場でそのまま使えるか
侵入できたかどうかだけでなく、侵入経路の再現手順、ビジネスへの影響度、優先順位、具体的な修正方針まで示されるかが重要です。経営層向けのサマリと、開発・情シス部門がすぐ改修に動ける技術詳細の両方が含まれるかを確認してください。
5. 再テスト(再診断)や改善支援の有無
修正後に脆弱性が正しく解消されたかを確認する「再テスト」が基本料金に含まれるか、別料金(オプション)になるかは会社によって異なります。発見して終わりではなく、対策完了まで伴走できる会社の方が実務の負担を抑えられます。
6. 費用の内訳とカスタマイズの柔軟性
同じ「ペネトレーションテスト」でも、フルスコープの演習と、重要システムに絞ったシナリオ型テストでは費用が大きく変わります。自社の予算上限に合わせて優先度の高い範囲から提案してくれるか、無料相談で見極めるのがおすすめです。
依頼時に確認したいペネトレーションテスト関連の資格・認定
上位のセキュリティ会社や優秀なホワイトハッカーを見極める客観的な指標として、以下のような国際資格・組織認定があります。提案時やヒアリング時に「どのような資格を持つエンジニアが担当するか」を確認してみてください。
| 資格・認定名 | 区分 | 概要と確認する意味 |
|---|---|---|
| OSCP (Offensive Security Certified Professional) | 個人資格 | 制限時間内に複数のシステムへ実際に侵入し攻略することを求める、実技試験中心の国際的なペネトレーションテスト資格。手動での実践的な突破力を測る代表的な指標です。 |
| GPEN / GXPN (GIAC Penetration Tester 等) | 個人資格 | 国際的なセキュリティ教育機関SANS/GIACが認定するペネトレーションテスト資格。攻撃手法の体系的な知識と実践スキルを証明します。 |
| CEH (Certified Ethical Hacker) | 個人資格 | EC-Councilが認定するホワイトハッカー(倫理的ハッカー)の国際資格。攻撃者の思考法やツール、検証手法の幅広い知識をカバーします。 |
| CISSP | 個人資格 | 情報セキュリティの設計・管理・運用に関する国際資格。技術検証だけでなく、組織全体のリスク管理や改善提案を行うコンサルタントの信頼指標になります。 |
| CREST認定 | 組織認定 | 英国発の国際的なセキュリティサービス品質認定機関による企業認定。ペネトレーションテストやTLPTの提供プロセス・技術力・情報管理が国際基準を満たしていることを示します。 |
見積もり・相見積もり前に必ず聞くべき5つの質問
比較表で候補を絞ったら、初回ヒアリングでは以下の5点を同じ条件で質問すると、各社の提案力とコストパフォーマンスを正確に比較できます。
- この見積もりに含まれる対象範囲(URL・IP・アカウント数)と除外範囲はどこまでですか?
- ツールによる自動スキャンと、エンジニアによる手動侵入検証の割合はどのくらいですか?
- レポートには、侵入経路の証拠(エビデンス)と具体的な修正方法・優先度が含まれますか?
- 修正後の再テスト(再確認)は基本料金に含まれますか?含まれない場合の費用はいくらですか?
- 発注から最短でいつテストを開始でき、最終報告書はいつ納品されますか?
失敗しやすい依頼パターンと注意点
1. 価格の安さだけで選ぶ
極端に安価なプランは、実際には自動診断ツールを回しただけの「簡易スキャン」であり、攻撃シナリオに基づく手動の侵入検証が含まれていないケースがあります。見積もりの名称ではなく「手動でどこまで検証するか」を確認しましょう。
2. 対象範囲を曖昧にしたまま相見積もりを取る
「自社のWebとネットワークを一通り見てほしい」といった曖昧な依頼では、A社は重要画面のみ、B社は全システム+レッドチーム演習で見積もりを出すなど、前提条件が揃わず金額を比較できません。
3. 契約条件・情報管理(NDA・免責範囲)を確認しない
本番環境に近いシステムへ疑似攻撃を行うため、秘密保持契約(NDA)の締結はもちろん、テスト時間帯、負荷の上限、万一システムに影響が出た場合の連絡体制や責任範囲を事前に取り決めておくことが不可欠です。
見積書の詳しい見方や、金額差が出る理由については、ペネトレーションテストの見積もりの比べ方で詳しく解説しています。
ペネトレーションテスト会社に依頼する流れと事前準備
依頼から完了までは、一般的に以下の5ステップで進みます。
- ヒアリングと対象範囲(スコープ)の整理
- 想定する攻撃シナリオ・テスト計画の設計
- 疑似攻撃テストの実施(外部侵入・内部侵入等)
- 結果の分析と報告書の提出・報告会
- 脆弱性の修正と再テスト(改善確認)
問い合わせ前に以下の3点をメモしておくと、初回相談で具体的な見積もりとスケジュール回答を得やすくなります。
- テスト対象のシステム:Webアプリ、クラウド(AWS/Azure/Google Cloud)、社内ネットワークなど、守りたい情報(顧客データ、決済情報、機密文書)がある場所
- おおよその予算感:上限予算を先に伝えることで、その範囲内で最もリスク低減効果の高いシナリオを提案してもらいやすくなります
- 希望スケジュール:リリース日や監査・取引先への提出期限など、報告書が必要な時期
まとめ
ペネトレーションテスト会社を選ぶ際は、自社の目的(コストと納期のバランス、特定領域の深い検証、インフラ運用との連携、組織全体の演習)に合ったタイプの会社を選び、対象範囲・手動検証の深さ・レポート品質・再テストの有無を揃えて比較することが重要です。
まずは比較一覧表から自社の規模や課題に近い2〜3社をピックアップし、無料相談や相見積もりで提案の具体性を比べてみてください。
よくあるご質問 (FAQ)
Q. ペネトレーションテスト会社は何を基準に選べばよいですか?
A. 運営母体のタイプ(専業・SIer・コンサル・検証専門)、自社と近い領域の実績、診断範囲とシナリオの明確さ、在籍エンジニアの資格(OSCP等)、開発現場で使えるレポート品質、再テストの有無を基準に比較するのがおすすめです。
Q. ペネトレーションテスト会社は何社くらい相見積もりを取るべきですか?
A. 3社程度を比較するのが効率的です。たとえば「大手専業・SIer系」と「柔軟・短納期な開発連携型(シースリーレーヴ等)」を組み合わせると、診断範囲や費用感、レポートの粒度の違いが明確になります。
Q. ペネトレーションテストの費用はなぜ会社によって大きく違うのですか?
A. 対象とするシステムの範囲、攻撃シナリオの深さ(単一システムの侵入確認か、組織全体のレッドチーム演習・TLPTか)、テスト期間、報告会や再テストの範囲によって必要なエンジニア工数が大きく変わるためです。診断対象別の料金目安はペネトレーションテストの費用・料金表で確認できます。
Q. 中小企業やスタートアップでもペネトレーションテスト会社に依頼できますか?
A. 依頼できます。全社ネットワークを対象にするのではなく、顧客情報を扱う重要なWebアプリやクラウド環境にスコープを絞ることで、無理のない予算と期間で実践的な手動テストを実施できます。
Q. ペネトレーションテストにはどのくらいの期間がかかりますか?
A. 対象範囲により異なりますが、対象を絞ったWebアプリケーションやクラウドのテストであれば最短7営業日〜2週間程度、複数システムや社内ネットワーク全体を対象とする場合は1〜3ヶ月程度かかるのが一般的です。
Q. ペネトレーションテスト中に業務システムが止まったりデータが流出したりしませんか?
A. 秘密保持契約(NDA)を締結したうえで、事前に合意した対象範囲・時間帯・攻撃手法(レギュレーション)の範囲内で安全に実施します。サービス停止の恐れがある過度な負荷テストなどは原則として除外または事前合意のもとで制御します。
Q. 脆弱性診断とペネトレーションテストのどちらを先に依頼すべきですか?
A. まだ一度もセキュリティ診断を行っていない場合は、まず脆弱性診断で既知の弱点を網羅的に潰し、その後に重要システムへペネトレーションテストを実施する流れが効果的です。どちらから始めるべきか迷う場合は無料相談で診断対象を確認しながらご提案します。
ペネトレーションテストならシースリーレーヴ
ペネトレーションテストの依頼先をお探しの方は、ぜひシースリーレーヴ株式会社までご相談ください。
シースリーレーヴでは、導入実績1,000社超のシステム開発知見と、世界30ヶ国超・1,000名以上のホワイトハッカーチーム「ELVES CORE」の技術を融合し、お客様の予算と目的に合わせた無駄のないペネトレーションテストをご提案しています。
- Web診断クイックスキャン(AI自動診断):24時間以内にスピード報告
- Webアプリ・クラウド・ネットワーク脆弱性診断:最短3営業日〜
- Web・クラウド・ネットワーク・LLMペネトレーションテスト:最短7営業日〜(再テスト基本無料)
診断対象別の詳しい料金はペネトレーションテストの費用・料金表で公開しています。他社見積もりのセカンドオピニオンや、対象範囲の整理からのご相談も無料で承っております。
関連ページ
- ペネトレーションテストの費用・料金表 — Web・クラウド・ネットワークなど診断対象別の料金と最短期間を一覧で比較
- ペネトレーションテストの見積もりの比べ方 — 会社ごとに金額差が出る6つの条件と相見積もりのチェックポイント
- 【2026年版】AWSペネトレーションテスト会社おすすめ7選 — AWSクラウド特化ベンダーの比較と事前申請ルール
- 【2026年版】Azureペネトレーションテスト会社おすすめ8選 — Azure・Entra ID環境の専門ベンダー比較
- 【2026年版】Google Cloud(GCP)ペネトレーションテスト会社10選 — GKE・IAM対応のベンダー比較
- Webペネトレーションテスト・脆弱性診断 — Webアプリケーションに特化した侵入テストの詳細
- ネットワークセキュリティ診断・ペネトレーションテスト — 社内・外部ネットワークおよびサーバーの侵入テスト
この記事の監修・執筆
シースリーレーヴ株式会社 セキュリティ診断チーム(ELVES CORE)
導入・診断実績1,000社以上。世界30ヵ国1,000名以上のホワイトハッカーネットワーク「ELVES CORE」および国際資格(OSCP・CEH等)を保有する専門エンジニアが、Webアプリ・クラウド(AWS/Azure/Google Cloud)・ネットワーク・生成AI(LLM)の実践的なペネトレーションテスト・脆弱性診断を提供しています。