新幹線「スマートEX・エクスプレス予約」で約17.2万件の会員情報漏えい|JR東海・西日本・九州が公表した原因と注意点
スマートEX・エクスプレス予約が公表した情報漏えいの概要
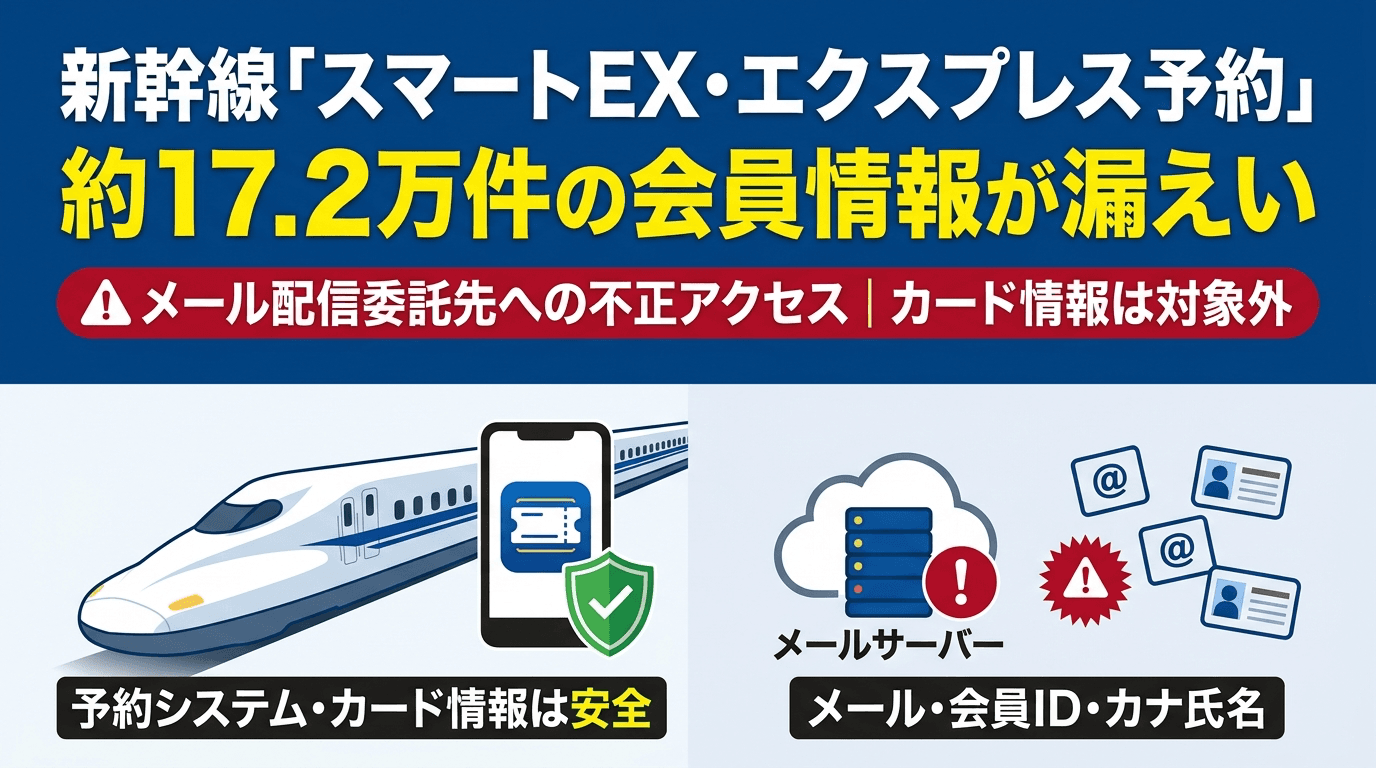
2026年11月5日、東海道・山陽・九州新幹線のネット予約・チケットレス乗車サービス「スマートEX」および「エクスプレス予約」を運営するJR東海・JR西日本・JR九州は、メール配信業務を委託している外部事業者ユミルリンク株式会社のメール配信サービス「Cuenote FC」に対する不正アクセスにより、合計172,735件の会員情報が外部へ漏えいしたことを公表しました(10月26日の第1報に続く特定完了報告)。
なお、JR各社が管理する「スマートEX」「エクスプレス予約」「EX旅先予約」「EX旅パック」の予約システム本体が侵入されたものではなく、クレジットカード情報や住所・電話番号・漢字氏名などは一切流出していないと説明されています。
公表されている事案の概要は以下のとおりです。
| 項目 | 公表内容 |
|---|---|
| 対象サービス | 東海道・山陽・九州新幹線「スマートEX」「エクスプレス予約」 |
| 漏えいが発生した箇所 | メール配信委託先「ユミルリンク株式会社」のメール配信サービス「Cuenote FC」 |
| 対象件数 | 172,735件(スマートEX・エクスプレス予約の合算) |
| 漏えいした情報項目 | メールアドレス、会員ID、氏名(カタカナ)、会員種別 |
| 漏えいしていない情報 | クレジットカード番号・有効期限、氏名(漢字)、生年月日、住所、電話番号、予約システム本体の情報 |
| 主な対象会員 | 販促メールの配信対象となった一部会員、および熊本地震に伴う列車発車時刻変更のお知らせメール配信対象者など |
| 対象外のメール | 新幹線システムから自動送信される通常の「予約完了メール」「予約変更メール」など |
出張や帰省でビジネスパーソンから一般利用者まで幅広く使われているサービスですが、通常の乗車予約メールを利用していた全会員が対象ではなく、外部メール配信システム「Cuenote FC」経由で一斉配信された特定メールの受信対象者が該当します。
出張サービスを装うなりすましメール対策や委託先SaaS・Webシステムの診断をご検討の企業様へ
シースリーレーヴでは、法人社員のフィッシング耐性を高める「標的型メール訓練」や、利用中のWebアプリ・委託先連携の弱点を検査する「Web脆弱性クイックスキャン(10万円〜)」を提供しています。
漏えいした情報と対象となる会員の条件
JR各社の発表では、どのような情報が流出し、どのような利用者が対象になっているかが明確に区別されています。
| 区分 | 内容 |
|---|---|
| 流出した情報(4項目) | メールアドレス、会員ID、氏名(カタカナ)、会員種別 |
| 流出しなかった情報 | クレジットカード番号、クレジットカード有効期限、漢字氏名、住所、電話番号、生年月日 |
| 対象となった主な会員 | ・販売促進を目的として一部の会員へ配信されたメールの対象者 ・熊本地震の影響により予約列車の発車時刻が変更となった際のお知らせメール配信対象者 など |
| 対象外の会員 | 通常の「予約完了メール」「予約変更メール」など予約システムから自動配信されるメールのみを受信していた会員 |
対象となる172,735件の会員に対しては、11月5日以降にJR側から個別のメール等で通知が行われています。
発覚から対象特定・利用再開までの経緯
本件では、当初「影響なし」とされていた委託先の調査が進むにつれて情報流出が確認されたという経緯が注目されます。
| 日付 | 経緯・公表内容 |
|---|---|
| 2026年10月16日 | 委託先ユミルリンク社のメール配信システムで不正アクセスを検知。当初、同社からは「新幹線予約サービス利用者への影響はない」と初期報告されていた |
| 2026年10月26日 | ユミルリンク社の詳細ログ解析等が進み、第三者による一部顧客データの閲覧・取得が判明。JR東海・JR西日本・JR九州が第1報を公表 |
| 2026年11月5日 | 対象者の特定が完了し、合計172,735件であることを公表して該当会員への個別連絡を実施。ユミルリンク社の安全対策完了を受け、停止していた配信利用を再開 |
インシデント発覚直後の初期調査では「影響なし」と判断されても、より深いログ解析(フォレンジック調査)によって後から顧客データの閲覧・取得が判明するケースは少なくありません。委託先からの一報だけで安心せず、継続的な調査報告を求める重要性が見て取れます。
利用者・ビジネスパーソンが注意すべきフィッシング詐欺対策
スマートEXやエクスプレス予約には企業の法人契約カード(EX-IC法人会員等)を紐づけて出張に利用しているビジネスパーソンも多く、流出した「メールアドレス・会員ID・カタカナ氏名」が悪用されると、非常に本物らしいなりすましメールが届く可能性があります。
- 「会員登録情報の確認・クレジットカード有効期限の更新」を求めるメールに注意:漏えいしたカタカナ氏名や会員IDを本文に差し込み、「お支払い方法の更新が必要です」「不正ログインを検知しました」と偽サイトへ誘導してクレジットカード番号やパスワードを盗み取るフィッシング詐欺に警戒してください。
- メール内のURLはクリックせず公式アプリから確認:スマートEXやエクスプレス予約からメールが届いた場合でも、本文中のリンクを直接タップせず、必ず公式スマートフォンアプリや自分でブックマークした公式サイトからログインして状況を確認してください。
企業が確認したい「メール配信委託先(SaaS)」と「社員メール対策」
ユミルリンク「Cuenote FC」の事案はJR各社だけでなく多くの民間企業・自治体にも波及しており、外部クラウドサービスの利用が一般的となった現在、どの企業にも起こり得るサプライチェーンリスクです。
- 外部配信ツールへ連携する「会員ID・属性項目」を最小化する:メール配信のみを行う委託先に、会員IDや氏名といった内部識別子・属性をどこまで渡す必要があるか設計を見直すことで、万一の漏えい時に「個人を特定したなりすまし」に使われにくくなります。
- 社用メールアドレス流出を前提とした「標的型メール訓練」の実施:社用アドレス(法人メールアドレス)が出張予約サイトや外部サービスに登録されている場合、委託先経由で流出すると社員宛てに業務関連の詐欺メールが届くリスクが高まります。定期的な標的型メール訓練によって不審メールを見抜く習慣をつけることが重要です。
- 自社WebシステムやAPIの脆弱性定期点検:今回の委託先側ではライブラリの脆弱性や認証情報の悪用が指摘されています。自社でWebシステムやAPIを運用している場合も、ミドルウェア・ライブラリの脆弱性管理と定期的な脆弱性診断を欠かさず実施する必要があります。
【情シス・総務担当者向け】社用アドレス流出を前提とした企業リスク点検表
ビジネスパーソンが多く利用する新幹線予約や出張・法人サービスでメールアドレスや氏名(カナ)が外部へ流出すると、「本物そっくりの業務・出張・決済メール」が社員の会社アドレス宛てに直接届くリスクが高まります。自社のメール防御体制が以下の状態になっていないか確認してください。
| 企業内のチェック項目 | 放置した場合の危険性 |
|---|---|
| ここ1年以内に標的型メール訓練やフィッシング対策教育を実施していない | カタカナ氏名入りの巧妙ななりすましメールに社員が騙され、認証情報や法人カード番号を入力してしまう |
| 従業員の社用メールアドレス・パスワードの使い回しを把握できていない | 外部サービス経由でアドレスが流出した際、総当たり攻撃やリスト型攻撃でMicrosoft 365等に侵入される |
| Microsoft 365の多要素認証(MFA)や条件付きアクセス設定を最近見直していない | 万一社員がフィッシングサイトでID・パスワードを入力した際、即座に社内メール乗っ取り・情報漏えいに発展する |
| 自社が顧客へ一斉メールを配信しているWebシステムや外部連携を定期診断していない | 自社サービス側で同様の情報流出・ブランド毀損を引き起こす可能性がある |
標的型メール訓練・Webセキュリティ診断をご検討の企業へ
業務で使うクラウドサービスの増加に伴い、社員を狙うフィッシング攻撃への対策と、M365設定・自社Webシステムの弱点把握を両輪で進めることが求められています。シースリーレーヴでは、事前の無料相談・お見積もりにて貴社の課題やご予算に合った対策をご提案します。
| 目的・強化したい領域 | おすすめメニュー | 費用目安・最短期間 |
|---|---|---|
| 社員が巧妙ななりすましメールを見抜けるかテストし、教育・定着を図りたい | 標的型メール訓練 | 個別お見積り(要相談) |
| 仮に社員が詐欺メールに騙されても乗っ取られないようM365設定を点検したい | M365セキュリティ対策支援 | 30万円〜 最短3営業日 |
| 自社のWebサイトや会員・予約フォームに危険な穴がないか24時間で調べたい | 即チェック Web脆弱性クイックスキャン | 10万円(税別)〜 入金確認後 24時間以内 |
| 自社Webアプリ・API・外部委託先連携のセキュリティを本格的に検証したい | Webアプリセキュリティ診断 / セキュリティ対策支援 | Webアプリ診断 80万円〜(最短3営業日) |
全サービスの料金一覧はペネトレーションテストの費用・料金表でもご確認いただけます。「社内の標的型メール訓練やM365設定見直しを相談したい」「自社の公開サイトをクイックスキャンで確認したい」という場合は、お気軽にお問い合わせください。
よくある疑問
Q. スマートEXやエクスプレス予約のクレジットカード情報も漏えいしましたか?
A. いいえ。JR各社の公式発表によると、クレジットカード番号および有効期限、漢字の氏名、住所、電話番号、生年月日は今回の漏えい対象に含まれていません。また、JR側の新幹線予約システム本体からの情報流出もないと説明されています。
Q. 漏えいした可能性がある4つの情報は何ですか?
A. メールアドレス、会員ID、氏名(カタカナ)、会員種別の4項目です。これらはメール配信業務を委託していたユミルリンク株式会社の「Cuenote FC」への不正アクセスによって漏えいしたものです。
Q. スマートEXの会員であれば全員が対象になりますか?
A. 全員ではありません。対象となるのは計172,735件で、具体的には「Cuenote FC」経由で配信された一部の販促メールや、熊本地震に伴う列車発車時刻変更のお知らせメール等の配信対象となった会員です。通常の予約完了メールや予約変更メールなどは今回の対象外とされています。
Q. カタカナ氏名や会員IDが漏れていると、どのような被害に気をつけるべきですか?
A. 実際の会員情報の一部を悪用し、スマートEXやエクスプレス予約からの公式案内を装って「クレジットカード情報の再入力」や「アカウント更新」を促すフィッシングメールが届く危険性があります。メールのURLからは開かず、必ず公式アプリや正規サイトから確認してください。
Q. 出張で社員が社用メールアドレスを利用している場合、企業側ではどのような対策が有効ですか?
A. 実在のサービス名や氏名入りで届く巧妙なフィッシングメールを見抜くための「標的型メール訓練」の実施に加え、万一社員が偽サイトにパスワードを入力しても不正ログインを防ぐ「M365セキュリティ対策支援(30万円〜・MFAや条件付きアクセスの点検)」を併用することが非常に有効です。
まとめ
新幹線ネット予約「スマートEX」「エクスプレス予約」において、外部メール配信委託先(ユミルリンク社「Cuenote FC」)への不正アクセスにより、計172,735件の会員情報(メールアドレス・会員ID・カタカナ氏名・会員種別)が漏えいしたことが公表されました。
予約システム本体やクレジットカード情報は対象外とされていますが、流出した会員情報の一部を悪用したなりすましメールへの警戒が必要です。利用者はメール内のリンクを安易に開かず公式アプリから確認するとともに、企業側も外部委託先のデータ最小化や社員向け標的型メール訓練を徹底することが重要です。
参考情報
- スマートEX 公式サイト「ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいについて」
- エクスプレス予約 公式サイト
- IPA 独立行政法人情報処理推進機構「情報セキュリティ安心相談窓口(フィッシング対策等)」
関連ページ
- 標的型メール訓練 — 巧妙化するフィッシング・なりすましメールへの従業員耐性を強化
- 即チェック Web脆弱性クイックスキャン — 10万円(税別)〜・入金確認後24時間以内に公開サイトの危険な脆弱性を点検
- Webアプリセキュリティ診断 — 会員管理システムやAPI・Webアプリケーションの脆弱性を詳細に診断
- セキュリティ対策支援 — 委託先SaaSのセキュリティ評価や管理体制構築を支援
- ビックカメラ約1,520万件・食べログや価格.com約570万件の個人情報漏えい — メール配信委託先への不正アクセスによる同時期の大規模連鎖被害を解説
御社のセキュリティは大丈夫ですか?
このインシデントと同様の攻撃に、御社のシステムは耐えられるでしょうか。
ペネトレーションテストで事前にリスクを把握することが最善の防御策です。
▼ セキュリティ対策の基礎知識