ビックカメラ約1,520万件・食べログや価格.com約570万件の個人情報漏えい|メール配信委託先と法人サイトへの不正アクセス
ビックカメラ・カカクコム等で相次いだ大規模メール情報漏えいの全体像
2026年11月上旬、多くの消費者が日常的に利用する大手EC・グルメ・価格比較サービスから、大規模な個人情報漏えいが相次いで公表されました。
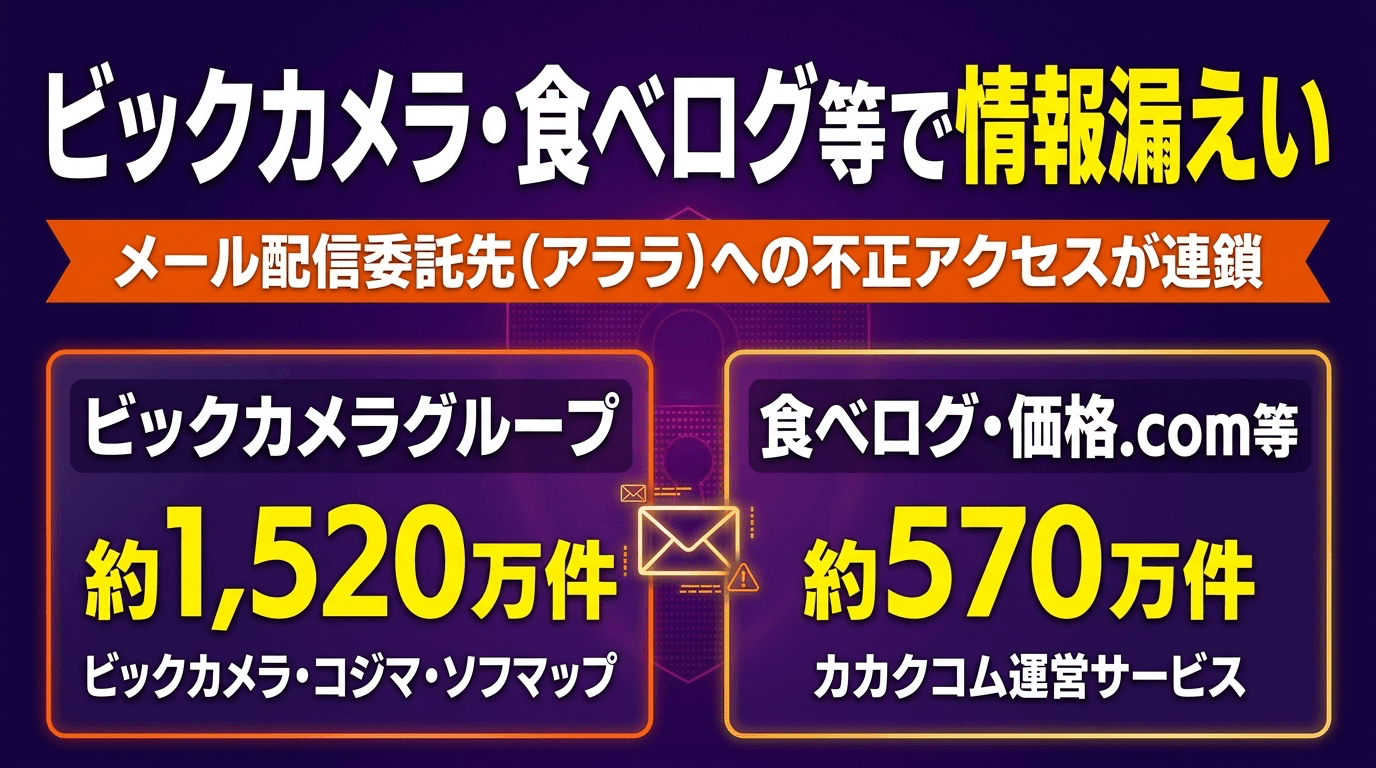
原因は各社自体の会員サイトではなく、共通してメール配信業務を委託していた「アララ株式会社」のメール配信サービス(「アララ メッセージ」等)への不正アクセスです。これにより、ビックカメラグループ(ビックカメラ・コジマ・ソフマップ)で合計15,204,757件、株式会社カカクコム(「食べログ」「価格.com」等)で約570万件のメールアドレスや会員情報が外部へ流出したことが確認されています。
さらにビックカメラでは11月10日、委託先事案とはまったく別の問題として、「法人専用サイトのお問い合わせフォームの設定不備」による法人顧客情報133,039件の漏えいも別途発表されており、外部委託先と自社フォーム双方のリスクが浮き彫りになりました。
両社から公表されている主な被害規模の比較は以下のとおりです。
| 企業・グループ | 公表日 | 主な対象サービス・内訳 | 漏えい件数 | クレジットカード情報・パスワード |
|---|---|---|---|---|
| ビックカメラグループ(委託先アララ関連) | 11月2日(第1報) 11月6日(第2報) | ビックカメラ、コジマ、ソフマップのメールマガジン登録者等 | 15,204,757件 | 含まれない(対象外) |
| 株式会社ビックカメラ(法人専用サイト・別事案) | 11月10日 | 法人専用ビックカメラ・ドットコムのお問い合わせフォーム | 133,039件 | 含まれない(取引履歴・口座情報も対象外) |
| 株式会社カカクコム(委託先アララ関連) | 11月5日 | 食べログ、価格.com、スマイティ、求人ボックス、icotto | 約570万件 | 含まれない(メール本文も対象外) |
自社サイト・問い合わせフォーム・委託先連携に穴がないか点検したい企業様へ
シースリーレーヴでは、公開Webサイトやフォームの設定不備・脆弱性を24時間以内にスピード検証する「Web脆弱性クイックスキャン(10万円〜)」および、認証・API・委託先リスクまで点検する「セキュリティ対策支援」を提供しています。
ビックカメラグループの被害詳細(委託先約1,520万件+法人サイト約13.3万件)
ビックカメラグループでは、11月上旬に性質の異なる2つの事案が相次いで公表されました。
1. メール配信委託先(アララ)経由の漏えい:計15,204,757件
11月2日の第1報時点では約1,490万件とされていましたが、過去データの調査が進んだことで11月6日の第2報にてグループ合計15,204,757件へ上方修正されました。会社別の内訳と対象項目は以下のとおりです。
| 対象会社 | 件数 | 漏えいした情報項目(登録サービス等により異なる) |
|---|---|---|
| 株式会社ビックカメラ(メルマガ等) | 約14,218,934件 | メールアドレス、氏名、性別、都道府県コード、生年月日、ポイントカード番号、会員登録日など |
| 株式会社ビックカメラ(注文関連含む) | 183件 | メールアドレス、氏名、ポイントカード番号、注文番号、注文金額、商品名など |
| 株式会社コジマ | 960,688件 | メールアドレスのみ |
| 株式会社ソフマップ | 24,854件 | メールアドレス、氏名、注文番号、注文金額、商品名、お届け日など一部詳細を含むデータあり |
なお、クレジットカード情報やECサイトのログインパスワードは漏えい対象に含まれていません。
2. 「法人専用サイト」のお問い合わせフォーム不正アクセス:133,039件(別事案)
ビックカメラは11月10日、アララ社経由の流出とはシステムや原因がまったく異なる別事案として、11月5日〜6日に「法人専用ビックカメラ・ドットコム」の法人顧客向け問い合わせフォームが不正アクセスを受け、計133,039件の法人情報(企業名、部署名、担当者氏名、メールアドレス)が漏えいしたと発表しました。
原因は法人向け問い合わせフォームにおける潜在的な設定不備と説明されており、11月6日14時15分にフォームを閉鎖して是正措置を完了しています(取引履歴や口座情報・カード番号等は含まれず、一般向け「ビックカメラ・ドットコム」への影響もありません)。
カカクコム(食べログ・価格.com等)の被害詳細(約570万件)
株式会社カカクコムは2026年11月5日、アララ株式会社からの報告を受けて調査した結果、運営する5つの主要サービスで合計約570万件のユーザー情報が外部に流出した可能性があると公表しました。
| 対象サービス | 対象件数 | 漏えいした可能性のある情報 |
|---|---|---|
| 食べログ | 約419万件 | メールアドレス |
| 価格.com | 約137万件 | メールアドレス(うち約65万件は誕生日・性別を含む) |
| スマイティ | 約14万件 | メールアドレス |
| 求人ボックス | 142件 | メールアドレス |
| icotto(イコット) | 4件 | メールアドレス(うち2件はユーザーIDを含む) |
いずれのサービスにおいても、ログインパスワードやクレジットカード情報、メールの本文自体は含まれていないと説明されています。カカクコムはアララ社のメール配信サービスの利用を停止し、安全性を確認した別の配信委託先への切り替えを進めています。
利用者が注意すべき「なりすましメール・フィッシング詐欺」対策
アララ社のメール配信環境に対する不正アクセスでは、流出したデータの悪用だけでなく、不正侵入された環境の一部からクレジットカード会社などを装ったフィッシングメールが送信された事例も報告されています。
ビックカメラ・コジマ・ソフマップや、食べログ・価格.com等を利用している方は、以下の点に十分注意してください。
- ポイント失効やアカウント停止、カード確認を装うメールに注意:「ビックポイントの有効期限が迫っています」「食べログのアカウント確認が必要です」「クレジットカードの利用確認」といった件名で偽サイトへ誘導し、パスワードやカード番号を盗み取ろうとする手口が増える恐れがあります。
- 送信元メールアドレスや公式アプリで確認する:メール内のリンクや添付ファイルを安易に開かず、必ず公式アプリや検索・ブックマークから正規サイトへアクセスして確認してください。
- 法人担当者は業務メールを装った詐欺に注意:法人用サイトの問い合わせデータも流出しているため、社名や部署名を記載した巧妙な取引・見積もり装いメールにも警戒が必要です。
企業が学ぶべき「委託先SaaS」と「自社フォーム」の2つの教訓
今回の2社の公表内容は、規模の大小を問わずすべての企業にとって極めて重要な教訓を含んでいます。
1. 「メール配信SaaS・外部委託先」は顧客情報の宝庫になり得る
自社のメインECサイトや基幹システムをどれだけ堅牢にしていても、メルマガ配信やキャンペーン応募のために外部SaaSへアップロードした「顧客リスト(メールアドレス・氏名・生年月日・注文履歴等)」が委託先から流出するサプライチェーン被害が急増しています。外部ツールへ預ける個人情報項目は配信に必要な最小限にとどめ、過去の不要な顧客データを削除する運用が不可欠です。
2. 「法人専用ページ・問い合わせフォーム」の診断漏れをなくす
ビックカメラの別事案(11月10日発表)のように、一般向けのメインECサイトではなく「法人向けの問い合わせフォーム」などの付帯画面に設定不備や脆弱性が残っていて狙われるケースが多発しています。主要サービスだけでなく、サブドメインや法人向けフォームを含めて定期的な脆弱性診断の対象に含めることが重要です。
3. 委託先選定・年次見直し時のセキュリティチェック強化
外部のクラウドサービスや業務委託先を利用する際は、契約時だけでなく年1回以上の定期レビューで、第三者による脆弱性診断・ペネトレーションテストの実施状況やインシデント発生時の報告体制(SLA)を確認しておく必要があります。
【企業担当者向け】自社サイト・フォーム・委託先のリスク自己チェック表
今回の事案では、大手企業であっても「外部のメール配信サービス」や「法人向け問い合わせフォームの設定不備」という死角を突かれています。貴社のWeb運用が以下の項目に該当しないか、今すぐ点検してください。
| 点検項目(1つでも該当すると要注意) | 想定されるリスク・影響 |
|---|---|
| コーポレートサイトや法人向け問い合わせフォームを一度も脆弱性診断していない | 決済やメインECよりも管理が薄いフォームの設定不備から顧客データが引き抜かれる |
| 制作会社やWeb代理店に構築・運用を任せきりにしている特設サイト・フォームがある | バージョン更新やアクセス制御の抜け漏れが社内で把握されず放置されやすい |
| メルマガ配信SaaS等に、配信に不要な「生年月日・注文詳細・企業名」まで連携している | 委託先で不正アクセスが起きた際、単なるアドレス流出にとどまらず詐欺に悪用されやすい |
| 委託先SaaS・ベンダーのセキュリティ対策状況を契約後に再確認していない | 委託先の脆弱性対策遅れにより、自社顧客への謝罪や補償対応に追われるリスクが高まる |
自社サイト・フォーム・SaaS運用の安全性を確認したい企業へ
シースリーレーヴでは、今回のような問い合わせフォームの設定不備やWebアプリケーションの脆弱性発見から、委託先管理・標的型メール対策まで企業の状況に合わせて支援しています。診断対象URLの事前確認や無料見積もりも可能です。
| ご検討状況・課題 | おすすめサービス | 費用目安・最短期間 |
|---|---|---|
| 問い合わせフォームや公開サイトに設定不備・危険な脆弱性がないか最速で調べたい | 即チェック Web脆弱性クイックスキャン | 10万円(税別)〜 入金確認後 24時間以内 |
| 法人向けサイト、EC、会員ログイン、外部API連携まで手動で精密に診断したい | Webアプリセキュリティ診断 | 80万円〜 最短3営業日 |
| 攻撃者がフォーム等から社内・顧客データまで侵入できるか実証してほしい | ペネトレーションテスト | 100万円〜 最短7営業日 |
| 委託先SaaSの点検基準づくりや、取引先を装う不審メールへの社内訓練を行いたい | セキュリティ対策支援 / 標的型メール訓練 | 個別お見積り(要相談) |
全体の価格帯やプランの違いはペネトレーションテストの費用・料金表でもご確認いただけます。「まずは問い合わせフォーム1つから点検したい」「自社サイトがクイックスキャン対象になるか無料で確認してほしい」という場合は、お気軽にご相談ください。
よくある疑問
Q. ビックカメラと食べログ(価格.com)の情報漏えいは同じ原因ですか?
A. メール配信業務に関する大規模流出(ビックカメラグループ約1,520万件、カカクコム約570万件)は、共通してメール配信業務を委託していた「アララ株式会社」のシステムへの不正アクセスが原因です。なお、ビックカメラが11月10日に発表した「法人専用サイト約13.3万件」の漏えいはこれとは別原因(法人向け問い合わせフォームの設定不備)によるものです。
Q. ビックカメラや食べログでクレジットカード番号やパスワードも漏れましたか?
A. 両社とも、クレジットカード情報およびログインパスワードは漏えいした情報には含まれていないと公表しています。また、カカクコムではメール本文自体も対象外とされています。
Q. コジマやソフマップ、求人ボックスの利用者も対象になりますか?
A. はい。ビックカメラグループではコジマ(960,688件・メールアドレスのみ)やソフマップ(24,854件)も対象に含まれており、カカクコムでは食べログ・価格.comのほかスマイティ(約14万件)、求人ボックス(142件)、icotto(4件)も対象として公表されています。
Q. パスワードが漏れていなくても、利用者側で気をつけることはありますか?
A. メールアドレスや氏名、生年月日、一部注文履歴などが流出している可能性があるため、ビックカメラや食べログ、あるいはクレジットカード会社・配送業者を装った巧妙なフィッシングメールが届く恐れがあります。メールに記載されたURLは安易に開かず、必ず公式アプリやブックマークした公式サイトから直接ログインして確認してください。
Q. 企業として今回のような委託先や問い合わせフォームからの漏えいを防ぐにはどうすればよいですか?
A. メール配信等の外部SaaSへ渡す顧客データ項目を最小限に絞ること(不要な過去データの削除)、および自社のメインサイトだけでなく「法人向けサイトや問い合わせフォーム」まで含めて定期的な脆弱性診断(クイックスキャンやWebアプリ診断)を実施して設定不備を潰しておくことが有効です。
まとめ
メール配信委託先「アララ」への不正アクセスにより、ビックカメラグループで約1,520万件、カカクコム(食べログ・価格.com等)で約570万件という極めて大規模な会員情報・メールアドレスの漏えいが判明しました。あわせてビックカメラでは法人向け問い合わせフォームの設定不備による約13.3万件の漏えいも公表されています。
クレジットカード情報やパスワードは対象外とされていますが、一般利用者・法人担当者ともにフィッシング詐欺メールへの警戒を強めるとともに、企業は外部委託先に預けるデータ範囲の見直しと自社Webフォームの定期点検を徹底する必要があります。
参考情報
- 株式会社ビックカメラ「業務委託先への不正アクセスによるメールマガジン登録のお客様情報漏えいに関するお詫びとお知らせ」
- 株式会社カカクコム「業務委託先への不正アクセスに伴う当社サービスをご利用いただいているお客さまのメールアドレス漏えいについて」(2026年11月5日)
- 個人情報保護委員会「個人データの漏えい等事案と発生時の対応について」
関連ページ
- 即チェック Web脆弱性クイックスキャン — 10万円(税別)〜・入金確認後24時間以内にWebフォーム・サイトの設定不備や弱点を点検
- Webアプリセキュリティ診断 — ECサイト・会員サイト・問い合わせフォームの脆弱性を専門家が診断
- セキュリティ対策支援 — 外部SaaS・委託先管理を含めたセキュリティ運用体制の整備を支援
- 標的型メール訓練 — なりすましメール・フィッシング詐欺を見抜く組織耐性を強化
- EC一元管理「GoQSystem」に不正アクセス|導入1,694社・約436万人分の注文情報が漏えいしたおそれ — 問い合わせフォーム脆弱性を狙った同時期の大型事案を解説
御社のセキュリティは大丈夫ですか?
このインシデントと同様の攻撃に、御社のシステムは耐えられるでしょうか。
ペネトレーションテストで事前にリスクを把握することが最善の防御策です。
▼ セキュリティ対策の基礎知識