ニトリ(ニトリHD)に不正アクセス|最大3,762万件の個人情報が流出した可能性、法人会員や通販注文も対象
ニトリホールディングスが公表した不正アクセスの概要
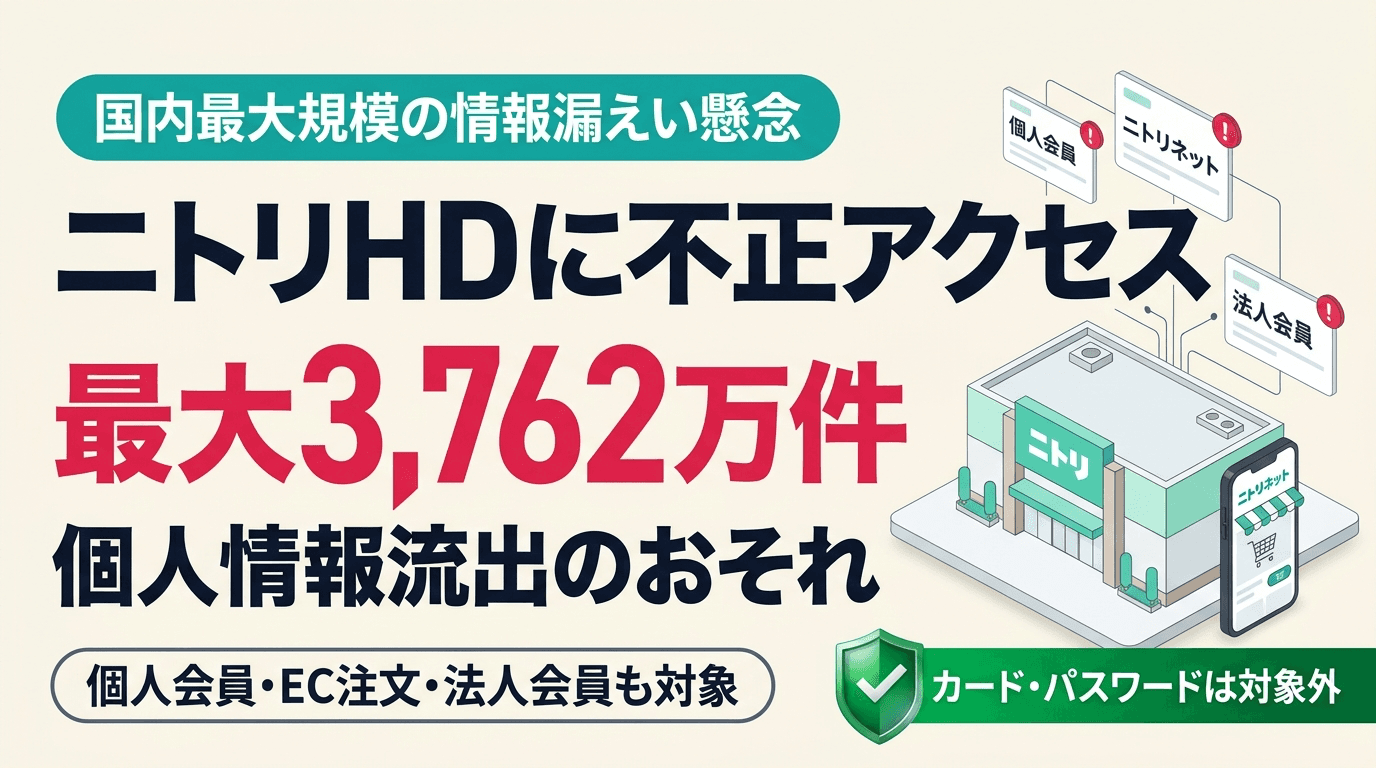
2026年11月9日、株式会社ニトリホールディングスは、同社が管理するシステムが第三者による不正アクセスを受け、最大3,762万件の個人情報が外部に流出した可能性があることを公表しました。
公式発表によると、2026年11月6日にシステムへの不正アクセスを確認して直ちにアクセスを遮断しており、その後の調査で同年10月中旬から下旬にかけても外部からのアクセスが行われていた可能性があることが確認されています。
公表されている事案の概要は以下のとおりです。
| 項目 | 公表内容 |
|---|---|
| 公表企業 | 株式会社ニトリホールディングス |
| 公表日 | 2026年11月9日 |
| 不正アクセスの確認・遮断日 | 2026年11月6日(10月中旬〜下旬にもアクセスの可能性) |
| 影響を受ける規模 | 最大3,762万件(※今後の精査・データ照合により変動する場合あり) |
| 対象となる主な区分 | 個人会員・商品購入者情報、法人会員情報、公式通販「ニトリネット」やECモールの注文情報 |
| 対象外の情報 | ログインパスワード、クレジットカード情報は流出の可能性のある情報に含まれない |
国内の小売・EC分野でも過去最大級の件数であり、一般消費者の会員情報だけでなく「法人会員情報(企業名・部署名・担当者情報など)」も含まれている点が大きな特徴です。
自社ECサイト・会員管理システムに不正アクセスの隙がないか点検したい企業様へ
シースリーレーヴでは、ECサイトや会員サイトに潜む危険な脆弱性を24時間以内にスピード検証する「Web脆弱性クイックスキャン(10万円〜)」および、Webシステム全体を精査する「Webアプリセキュリティ診断(80万円〜)」を提供しています。
流出した可能性がある情報と対象外の情報
ニトリホールディングスの発表では、対象となる情報が個人会員・法人会員・ECモールの3つの区分で整理されています(利用者によって含まれる項目の組み合わせは異なります)。
| 区分 | 流出した可能性がある情報項目 |
|---|---|
| 個人会員情報・ニトリグループ商品購入者情報 | 会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別 |
| 法人会員情報 | 会員番号、会社名、部署名、代表者氏名、会社住所・電話番号、担当者氏名・メールアドレス・電話番号 |
| ECモールの注文情報 | 公式通販サイト「ニトリネット」および各種ECモールのニトリ公式ショップにおける注文情報 |
| 含まれない情報(対象外) | ログインパスワード、クレジットカード情報 |
ログインパスワードやクレジットカード番号は今回の対象外とされていますが、氏名・住所・電話番号・メールアドレス・生年月日といった本人確認や連絡に使われる基本情報が一通り含まれるため、これらを悪用した二次被害には十分な警戒が必要です。
発覚から遮断・公表までの経緯
現時点で公表されている発生から発表までの経緯は以下のとおりです。
| 時期・日付 | 公表内容 |
|---|---|
| 2026年10月中旬〜下旬 | 事後のログ解析等により、この期間にも第三者からのアクセスが行われていた可能性を確認 |
| 2026年11月6日 | ニトリが管理するシステムで第三者による不正アクセスを確認し、直ちにアクセスを遮断。外部専門機関との調査を開始 |
| 2026年11月9日 | 「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を公表 |
今回の事案では、11月6日の検知から遮断の後に過去のログをさかのぼって調査したことで、10月中旬〜下旬のアクセス痕跡が浮上しています。攻撃者が侵入から数週間にわたって潜伏・情報探索を行っていた可能性を示す典型的なパターンと言えます。
個人利用者および法人会員が注意すべき二次被害対策
ニトリの会員や購入者、また法人会員として登録している企業の担当者は、以下の点に注意して対応してください。
1. ニトリや配送業者を装ったフィッシングメール・SMSに警戒する
氏名・住所・電話番号・メールアドレスや購入・注文に紐づく情報が流出している可能性があるため、以下のようなもっともらしい連絡(なりすまし詐欺)が届くリスクが高まります。
- 「配送先住所に不備があるため再確認してください」といった配送業者やニトリを装うSMS・メール
- 「ニトリネットのお支払い方法・カード情報の更新が必要です」と偽サイトへ誘導し、クレジットカード番号やパスワードを入力させようとする詐欺連絡
メールやSMS内のURLからはログインせず、必ず公式アプリや検索・ブックマークから正規の公式サイトにアクセスして確認してください。
2. 法人会員担当者宛ての「取引・請求を装う不審メール」に注意する
今回の発表には法人会員の「会社名・部署名・担当者氏名・メールアドレス」も含まれています。法人の総務・購買・情報システム部門宛てに、実在の取引や注文を装って偽の請求書ファイルや不審なリンクを開かせる標的型攻撃メール(BEC・マルウェア添付メール)に悪用されるおそれがあるため、社内での注意喚起と添付ファイルの開封確認を徹底することが有効です。
ECサイト・会員管理システムを運営する企業が点検したい4つの対策
数千万件規模の顧客データベースを保有するEC・小売企業にとって、会員基盤や注文管理システムは常に攻撃者の最優先ターゲットとなります。今回の事例を踏まえ、同様のシステムを運営する企業が見直したいポイントは以下の4点です。
1. 会員・注文データ管理システムのアクセス制御と認可設定の検証
顧客情報や注文データを参照・検索・一括取得できる管理機能やAPIにおいて、「権限のないユーザーや外部経路から大量データの参照(BOLA / IDORやSQLインジェクション等)ができてしまわないか」を定期的に診断しておくことが不可欠です。
2. 侵入後の「早期検知」と異常なデータ持ち出しの監視
10月中旬〜下旬のアクセスが11月に判明したように、侵入されても数週間気づけないケースが少なくありません。大量の顧客レコードへのアクセス、深夜帯の異常なDBクエリ、不審な通信元からのアクセスを即座に検知・遮断できるログ監視体制(SIEMやEDR・WAFアラートの運用)が重要です。
3. パスワード・クレジットカード情報の分離・非保持化
ニトリの事例でも「クレジットカード情報とパスワードは対象外」と説明されているとおり、決済情報の非保持化(決済代行会社へのトークン化委託)や認証情報の分離設計を徹底することで、万一のシステム侵害時にも最悪の金銭被害リスクを最小限に抑えることができます。
4. 定期的なWeb脆弱性診断とペネトレーションテストの実施
システムの改修やキャンペーン機能の追加、外部モールとの連携が増えるたびに新たな弱点が生まれやすくなります。年1回以上の定期点検や重要な改修前のテストを通じて、攻撃者に悪用される前に弱点を発見・修正するサイクルを整えることが重要です。
【法人・Web担当者向け】自社のEC・会員サイトは大丈夫?5つの危険サイン
「うちはニトリほど大きくないから狙われない」「決済代行を使っているから問題ない」と考えていても、攻撃者は自動化ツールで企業の規模を問わずWebサイトやAPIの弱点を探しています。以下のチェック項目のうち1つでも当てはまる場合は、外部から侵入されるリスクが残っている可能性があります。
| 危険サイン | 放置すると起こり得るリスク |
|---|---|
| 1年以上、第三者による脆弱性診断を実施していない | 新機能の追加やシステム改修で混入した設定不備・アクセス制御漏れに気づけない |
| 個人会員だけでなく法人会員情報や取引先データもWeb上で扱っている | 万一の流出時に取引先への謝罪・損害賠償やB2B取引停止などの信用失墜につながる |
| 古いキャンペーンサイトやテスト環境(サブドメイン)が公開状態のまま残っている | 本体サイトより管理が甘い付帯ページが踏み台にされ、顧客DBへ侵入される |
| 顧客一覧や注文履歴を検索・ダウンロードするAPIの認可チェックを厳密に検証していない | 会員番号などを書き換えて他人のデータを引き出される(IDOR/BOLA)リスクがある |
| 侵入を早期検知するログ監視や、定期的なペネトレーションテストを行っていない | 攻撃者に数週間〜数ヶ月間気づかれずにデータを持ち出され続ける |
ECサイト・会員システムの安全性を確認したい企業へ
大規模な会員データベースやEC注文システムでは、Webアプリケーションの脆弱性や設定不備を突かれると、数百万〜数千万件単位の個人情報流出とブランド毀損につながります。シースリーレーヴでは、ご予算や緊急度に合わせて選べる診断メニューを用意しており、対象URLの事前確認や概算見積もりは無料で対応しています。
| こんな課題・ご希望をお持ちの企業様へ | おすすめメニュー | 費用目安・最短期間 |
|---|---|---|
| まずは低予算・最短で自社サイトに危険な穴がないか知りたい | 即チェック Web脆弱性クイックスキャン | 10万円(税別)〜 入金確認後 24時間以内 |
| EC機能・ログイン・会員管理・APIの脆弱性を専門家に徹底検査してほしい | Webアプリセキュリティ診断 | 80万円〜 最短3営業日 |
| 外部サイトを起点に実際に顧客DBへ侵入できるか攻撃者視点で実証したい | ペネトレーションテスト | 100万円〜 最短7営業日 |
| 取引先や有名企業を装うなりすましメールへの社員耐性を高めたい | 標的型メール訓練 | 個別お見積り(要相談) |
各診断の対象別料金や他社様見積もりとの比較(セカンドオピニオン)については、ペネトレーションテストの費用・料金表でも詳しく確認いただけます。「自社のECサイトや会員システムに穴がないかまず相談したい」「予算内でどこまで診断できるか提案してほしい」という場合は、お気軽にご相談ください。
よくある疑問
Q. ニトリの不正アクセスでクレジットカード情報やパスワードも漏えいしましたか?
A. 株式会社ニトリホールディングスの公表によると、ログインパスワードおよびクレジットカード情報は流出した可能性のある情報には含まれていません。対象となる可能性があるのは、個人会員・法人会員・ECモール注文者の氏名、住所、電話番号、メールアドレス、生年月日、会員番号などの情報です。
Q. どのくらいの件数が影響を受ける可能性がありますか?
A. 公表時点では「最大3,762万件」の個人情報が外部に流出した可能性があるとされています。なお、今後の調査や重複データの照合などによって件数が変動する場合があると案内されています。
Q. 店頭やニトリネットだけでなく、楽天やAmazonなどのニトリ公式ショップで購入した場合も対象ですか?
A. 公式発表において「ニトリグループでの商品購入者情報」および「ECモールの注文情報(ニトリネットおよびECモールのニトリ公式ショップを通じた注文)」が対象項目に含まれています。詳細な対象有無についてはニトリからの案内や公式発表を確認してください。
Q. 法人としてニトリ法人会員に登録している場合は何に気をつければよいですか?
A. 法人会員情報には会社名、部署名、代表者名、担当者氏名・メールアドレス・電話番号などが含まれるため、ニトリや取引先を装った偽の請求書メールやフィッシングメールに注意が必要です。不審な添付ファイルやURLを開かないよう社内で共有してください。
Q. 一般利用者が今すぐやるべき対策はありますか?
A. クレジットカード情報やパスワードは対象外とされていますが、メールアドレスや電話番号を狙ったニトリ・配送業者装いの詐欺メール・SMSが届く可能性があります。身に覚えのない連絡のリンクは絶対に開かず、必ず公式サイトや公式アプリから直接確認してください。
まとめ
株式会社ニトリホールディングスにおいてシステムへの不正アクセスが発生し、個人会員・法人会員・EC注文情報など最大3,762万件の個人情報が流出した可能性が公表されました。
クレジットカード情報やログインパスワードは対象外とされているものの、氏名・住所・連絡先・法人担当者情報などが対象に含まれるため、利用者はニトリや配送業者を装ったフィッシング連絡に十分な注意が必要です。また、ECや会員システムを運営する企業にとっても、定期的な脆弱性診断とアクセス監視の重要性を改めて示す事案となっています。
参考情報
関連ページ
- 即チェック Web脆弱性クイックスキャン — 10万円(税別)〜・入金確認後24時間以内に公開EC・会員サイトの危険な弱点を点検
- Webアプリセキュリティ診断 — 会員管理システムやECサイト・APIの脆弱性を専門家が詳細に診断
- 標的型メール訓練 — 取引先や有名企業を装ったフィッシング・なりすましメールへの対策を強化
- ペネトレーションテストの費用・料金表 — 診断対象ごとの料金目安と実施期間の一覧
- EC一元管理「GoQSystem」に不正アクセス|導入1,694社・約436万人分の注文情報が漏えいしたおそれ — EC分野で相次ぐ不正アクセスと対策ポイントを解説
御社のセキュリティは大丈夫ですか?
このインシデントと同様の攻撃に、御社のシステムは耐えられるでしょうか。
ペネトレーションテストで事前にリスクを把握することが最善の防御策です。
▼ セキュリティ対策の基礎知識