EC一元管理「GoQSystem」に不正アクセス|導入1,694社・約436万人分の注文情報が漏えいしたおそれとフォーム脆弱性対策
GoQSystemが公表した不正アクセスと情報漏えいのおそれの概要
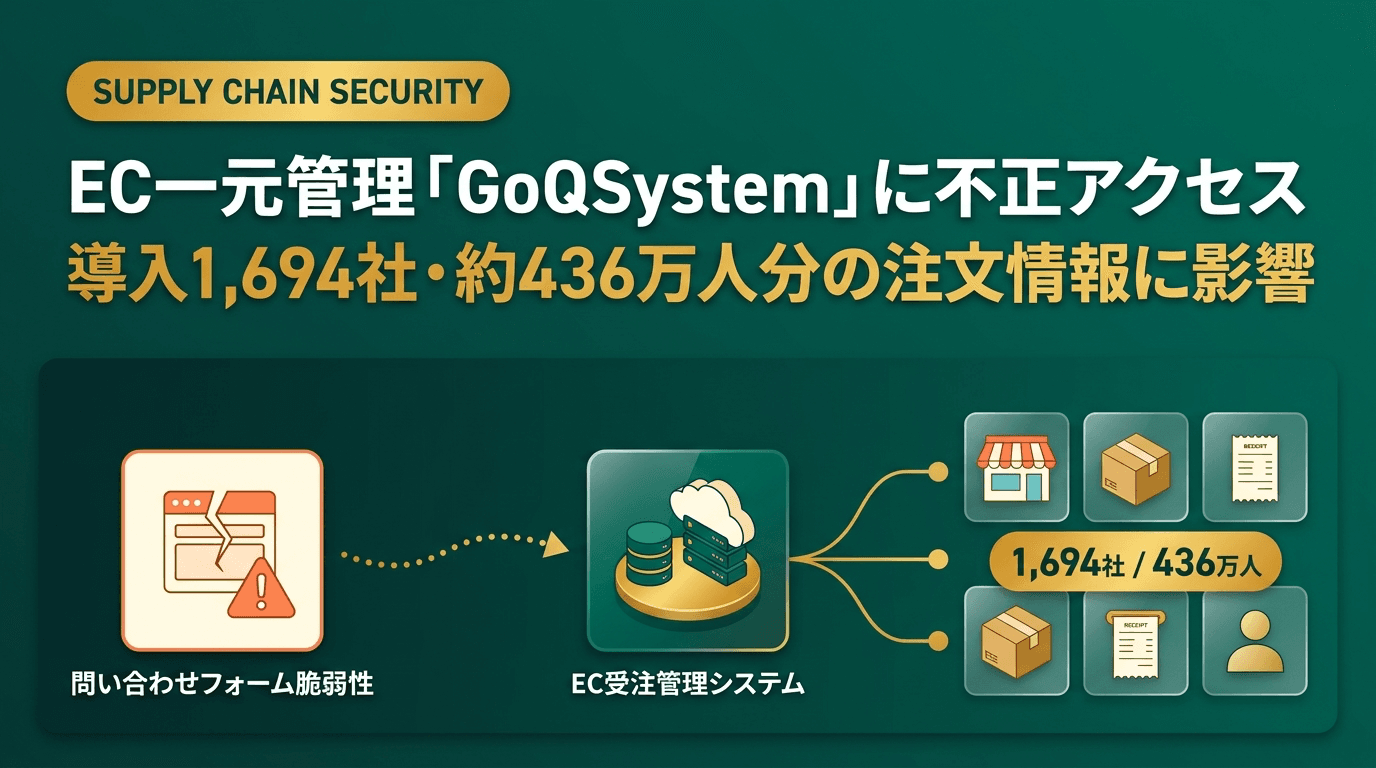
2026年11月12日(第1報)および11月13日(第2報)、株式会社GoQSystemは、同社が提供するECサイト向け受注・一元管理システム「GoQSystem(ゴクーシステム)」に対して外部からの不正アクセスが発生し、導入店舗1,694社・注文データ4,984,595件(4,367,390人分)の個人情報が外部へ持ち出されたおそれがあると公表しました。
同社の発表によると、侵入経路はシステム内に設置されていた「問い合わせフォーム」の脆弱性を悪用されたものであり、利用店舗側の設定不備や操作ミスに起因するものではないと説明されています。
公表されている事案の概要は以下のとおりです。
| 項目 | 公表内容 |
|---|---|
| 対象サービス・運営会社 | EC一元管理システム「GoQSystem」(株式会社GoQSystem) |
| 不正アクセスの発生日時 | 2026年11月10日(火)〜 11月11日(水)(※対象データにはそれ以前の注文情報を含む) |
| 遮断・初動対応 | 2026年11月11日 10時36分に不正アクセス経路を遮断、同10時55分にサービスを一時停止。該当フォームの削除と接続元制限を実施 |
| 公表の経緯 | 第1報:2026年11月12日/第2報(規模・原因の詳細):11月13日/類似サイト注意喚起:11月15日 |
| 侵入原因 | システム上に設置されていた「問い合わせフォーム」の脆弱性の悪用 |
| 影響を受ける規模 | 導入店舗 1,694社/注文データ 4,984,595件(対象人数:4,367,390人分) |
| 漏えいのおそれがある情報 | 注文者・お届け先の氏名、住所、電話番号、メールアドレス、注文内容など |
| 対象外の情報 | クレジットカード情報(システム内で保有していないため漏えいなし) |
クレジットカード情報はシステム内に保持されていないため対象外とされていますが、1,694ものEC事業者にまたがる注文者・配送先情報(氏名・住所・電話・メール・注文商品など)が影響対象となっており、導入企業での顧客対応や二次被害警戒が急務となっています。
自社ECサイト・問い合わせフォームに外部から突かれる脆弱性がないか緊急点検したい企業様へ
シースリーレーヴでは、Webサイトやフォームに潜む危険な脆弱性を24時間以内にスピード検証する「Web脆弱性クイックスキャン(10万円〜)」および、EC・会員サイトを徹底検査する「Webアプリセキュリティ診断(80万円〜)」を提供しています。
なぜ今「お問い合わせフォームの脆弱性」からの情報漏えいが相次いでいるのか
2026年11月中旬には、GoQSystemの事案だけでなく、株式会社山善からも、コーポレートサイトや関連サイトが利用する外部サーバー上でソフトウェアの脆弱性を悪用した不正アクセスを受け、コーポレートサイトの「お問い合わせフォーム」に登録されていたデータ延べ10,508件に個人情報の漏えい可能性が生じたことが11月13日付(第2報)で公表されました(※あわせて公式ECサイト「山善ビズコム」のカートシステム一部機能不備による49名の流出も報告)。
このように、「決済画面やログイン画面」ではなく「お問い合わせフォームや付帯Webフォーム」が侵入経路となり、大規模な情報流出に発展するケースが相次いでいます。その背景には、Webフォーム特有の3つのリスク構造があります。
1. 未認証のまま誰でも外部からリクエストを送れる公開接点である
管理画面にはIP制限や多要素認証(MFA)をかけていても、問い合わせフォームは「見込み顧客や取引先がログインなしで自由に入力・送信できる画面」としてインターネット上に常時公開されています。攻撃者は自動化ツールを使って世界中のWebフォームをスキャンしており、わずかな実装不備や既知脆弱性が見つかると即座に悪用を試みます。
2. 「入力フォーム・ファイル添付・利用ライブラリ」の検証が抜け落ちやすい
問い合わせフォームの裏側では、フォームに入力された文字列のデータベース保存、メール送信ライブラリ、添付ファイルのアップロード処理、あるいはCMS(WordPressのフォームプラグイン等)や古いフレームワークが動作しています。主要サービスの本番機能に比べて「問い合わせフォームはただの窓口」と見なされて脆弱性診断の対象から外れやすく、以下のような欠陥が放置されるケースが多発しています。
- 入力値の検証不備(SQLインジェクション、OSコマンドインジェクション、メールヘッダインジェクション等)
- ファイルアップロード機能の制限不備によるWebシェル(不正プログラム)の設置
- フォームを構成するCMSプラグインや外部ライブラリ、サーバーミドルウェアのパッチ未適用
3. フォームサーバーから顧客・注文データベースへ到達されるリスク
問い合わせフォームを処理するWebサーバーと、本番の顧客データ・受注データベースが同じネットワークや強すぎるデータベース接続権限を共有していると、フォームの脆弱性から侵入された後、注文履歴全体など数百万件規模のデータへ横展開(アクセス)される危険性が高まります。
GoQSystem導入店舗・EC事業者および利用者が確認すべき対応
今回のGoQSystem事案について、導入しているEC事業者およびECサイトで商品を購入した一般利用者が確認しておきたい実務上のポイントは以下のとおりです。
1. GoQSystem導入店舗(EC事業者)が確認すべきこと
- GoQSystemからの個別通知と対象範囲の確認:GoQSystemの公式案内および管理画面通知を確認し、自店舗の注文データがどの期間・何件対象になっているかを正確に把握します。なお、今回の原因は店舗側の設定不備ではなくシステム側の脆弱性と公表されています。
- 顧客への告知・問い合わせ窓口の準備:対象となる顧客への説明文面や特設案内ページを用意するとともに、個人情報の漏えい事案における個人情報保護委員会への報告要否・手続きを法務・情報セキュリティ部門と連携して確認します。
- 関連アカウントやAPI連携の念のための点検:他システムと連携する認証情報や管理アカウントについて、パスワードの使い回しがないか、不正な操作履歴がないかログを確認します。
2. 購入者・利用者が注意すべき二次被害(フィッシング・なりすまし)
GoQSystemでは2026年11月15日付で、同社を装った類似サイト(偽サイト)や不審なメールへの注意喚起も発表しています。漏えいのおそれがある情報にはメールアドレス・電話番号・住所・氏名・注文内容が含まれるため、今後これらを悪用した以下のような手口が発生する恐れがあります。
- EC店舗や配送業者(不在通知など)を装った偽のSMSやメールからフィッシングサイトへ誘導し、クレジットカード情報やパスワードを入力させる手口
- 公式サイトと紛らわしい類似ドメインの偽サイトへ誘導し、アカウント情報や金銭をだまし取る手口(正規ドメインは
goqsystem.com/order.goqsystem.com等、公式案内で正確に確認する必要があります)
身に覚えのないSMS・メールのリンクは開かず、必ず利用したECモールの公式マイページやブックマークから確認してください。
ECサイト・Webフォームを運営する企業が今すぐ点検したい5つのセキュリティ対策
GoQSystemや山善の事例は、どんな企業にも共通するWebフォーム・EC基盤の課題を浮き彫りにしています。EC事業者やコーポレートサイト・SaaSを運営する企業は、自社の公開Web環境について以下の5点を見直してください。
1. 問い合わせフォーム・各種入力画面を必ず脆弱性診断の対象に含める
「決済やログイン画面だけ診断し、問い合わせフォームや資料請求フォームは対象外にしていた」という構成は非常に危険です。新規フォームの追加時や年次点検のタイミングで、SQLインジェクションやコマンドインジェクション、ファイルアップロード不備、認可制御の抜け漏れがないか診断を実施してください。
2. フォーム用サーバーと基幹・顧客データベースの権限・ネットワークを分離する
問い合わせフォームを扱うフロントエンドWebサーバーが、全顧客・全注文データベースの参照権限(SELECT/DUMP権限)を直接持たないアーキテクチャに見直します。ネットワーク分離やAPI経由での最小権限アクセスを徹底することで、万一フォームから侵入されても大規模な注文情報流出を食い止められます。
3. コーポレートサイト・キャンペーンサイトのCMSやプラグインを更新する
山善の事例でも見られたように、本体のECシステムとは別に運用しているコーポレートサイトや特設サイトのソフトウェア脆弱性が足掛かりにされるケースが多くあります。制作会社に構築・運用を委託しているサイトを含め、使用中のCMS・プラグイン・フレームワーク・サーバーOSの棚卸しと迅速なパッチ適用体制を整えます。
4. WAF(Web Application Firewall)で攻撃リクエストを検知・遮断する
ゼロデイ脆弱性や修正パッチ適用前の空白期間をカバーするため、Webサーバーの前段にWAFを導入し、SQLインジェクションや異常なファイルアップロード、短時間の大量アクセスをブロック・アラート通知できる状態を維持します。
5. 外部委託先(SaaS・一元管理ツール)とのデータ連携範囲と保存期間を見直す
受注管理システムやメール配信SaaSなど、顧客データを預ける外部サービスを選定・継続利用する際は、定期的な第三者セキュリティ診断の実施有無を確認するとともに、外部SaaS上に不要な過去数年分の顧客データを保持し続けない運用(データ保持期間の最小化)を検討します。
自社ECサイト・問い合わせフォームの安全性を確認したい企業へ
Webサイトのお問い合わせフォームやEC管理基盤は、24時間インターネットに公開されているため、脆弱性が放置されると今回のような大規模な情報漏えいに直結します。シースリーレーヴでは、予算やスピード感に合わせて選べる診断サービスを提供しています。
- 即チェック Web脆弱性クイックスキャン — 1URL・10万円(税別)〜、ご入金確認後24時間以内にAI自動スキャンを実施しPDFレポートで危険な脆弱性を即把握
- Webアプリセキュリティ診断 — 問い合わせフォーム、ログイン、ECカート、APIまで専門家が手動・自動の両面で徹底診断(80万円〜・最短3営業日)
- ペネトレーションテスト — Webフォーム等の弱点から顧客データベースへ実際に侵入できるか、攻撃者視点で検証(100万円〜)
- ペネトレーションテストの費用・料金表 — 診断対象ごとの料金目安と実施期間を一覧で確認
「自社のECサイトや問い合わせフォームに同様の穴がないかまず確認したい」「予算内でどこまで診断できるか相談したい」という場合は、お気軽にご相談ください。
よくある疑問
Q. GoQSystemの不正アクセスでクレジットカード情報も漏えいしましたか?
A. いいえ。株式会社GoQSystemの公式発表によると、同システムではクレジットカード情報を保持していないため、クレジットカード情報は対象外(漏えいなし)と説明されています。漏えいのおそれがある情報は、注文者・お届け先の氏名、住所、電話番号、メールアドレス、注文内容などです。
Q. 今回のGoQSystemの情報漏えい原因は何ですか?導入店舗側の設定ミスですか?
A. 導入店舗側の設定や操作ミスではなく、GoQSystemのシステム上に設置されていた「問い合わせフォーム」の脆弱性を第三者に悪用されたことが原因と公表されています。すでに11月11日に不正アクセス経路の遮断と該当フォームの削除、接続元制限が実施されています。
Q. なぜECサイトや企業サイトの「問い合わせフォーム」が狙われやすいのですか?
A. 問い合わせフォームはログイン不要で誰でも外部からデータを送信できる公開窓口であり、入力値の検証不備(SQLインジェクション等)やファイルアップロード機能の欠陥、利用しているCMSプラグイン・ライブラリの脆弱性が残っていると、管理画面を通さずにサーバーやデータベースへ直接侵入される足掛かりになりやすいためです。
Q. 同じ時期に山善の問い合わせフォームでも情報漏えいがありましたか?
A. はい。2026年11月13日付の第2報において、株式会社山善もコーポレートサイト等の外部サーバーで利用していたソフトウェアの脆弱性を突いた不正アクセスにより、お問い合わせフォームに登録された個人情報延べ10,508件に漏えいのおそれがあると公表しています(クレジットカード情報は対象外)。
Q. 自社のWebフォームやECサイトが安全かどうか、短期間・低コストで確認する方法はありますか?
A. まずは公開URLを対象とした自動脆弱性診断(シースリーレーヴの「即チェック Web脆弱性クイックスキャン」は10万円・税別〜、24時間以内にレポート提出)で危険な既知脆弱性や設定不備を早期に洗い出し、重要な決済・会員・管理画面を含む全体検査が必要な場合は専門家による手動診断(Webアプリセキュリティ診断)を組み合わせるのが効果的です。
まとめ
EC一元管理システム「GoQSystem」において、問い合わせフォームの脆弱性を突いた不正アクセスにより、導入1,694社・注文データ約498万件(約436万人分)の個人情報が持ち出されたおそれがあることが公表されました。同時期には株式会社山善でもソフトウェア脆弱性を起点とした問い合わせフォーム情報の漏えい可能性が発表されており、Webフォームの脆弱性対策が企業にとって喫緊の課題となっています。
ECサイトやコーポレートサイトを運営する企業は、ログイン・決済画面だけでなく「問い合わせフォームや付帯サイト」も含めて脆弱性診断やネットワーク・権限分離を点検し、不審な連絡への注意喚起と再発防止策を徹底してください。
参考情報
- 株式会社GoQSystem 公式サイト
- 株式会社山善「(第2報) 当社コーポレートサイトにおける不正アクセスに伴う、個人情報漏えいの可能性に関するお詫びとご報告」(2026年11月13日)
- IPA 独立行政法人情報処理推進機構「安全なウェブサイトの作り方」
関連ページ
- 即チェック Web脆弱性クイックスキャン — 10万円(税別)〜・入金確認後24時間以内にWebサイト・フォームの危険な弱点をスピード診断
- Webアプリセキュリティ診断 — ECサイト、問い合わせフォーム、APIの脆弱性を専門家が詳細に診断
- ペネトレーションテストの費用・料金表 — Web診断・ネットワーク診断・クラウド診断の料金目安を確認
- Webアプリケーションの脆弱性事例と対策 — 入力フォームや認証機能で実際に起きている侵害パターンと防御策を解説
- ノーコードWeb制作「Studio」に不正アクセス|CMS・フォーム情報や外部連携APIキーが流出した可能性 — 外部SaaS・フォーム機能の運用で見直すべきセキュリティ対策
御社のセキュリティは大丈夫ですか?
このインシデントと同様の攻撃に、御社のシステムは耐えられるでしょうか。
ペネトレーションテストで事前にリスクを把握することが最善の防御策です。
▼ セキュリティ対策の基礎知識