JPCERT/CC・IPAが緊急注意喚起|Microsoft Outlookのなりすまし脆弱性(CVE-2026-124194)の悪用確認と対策
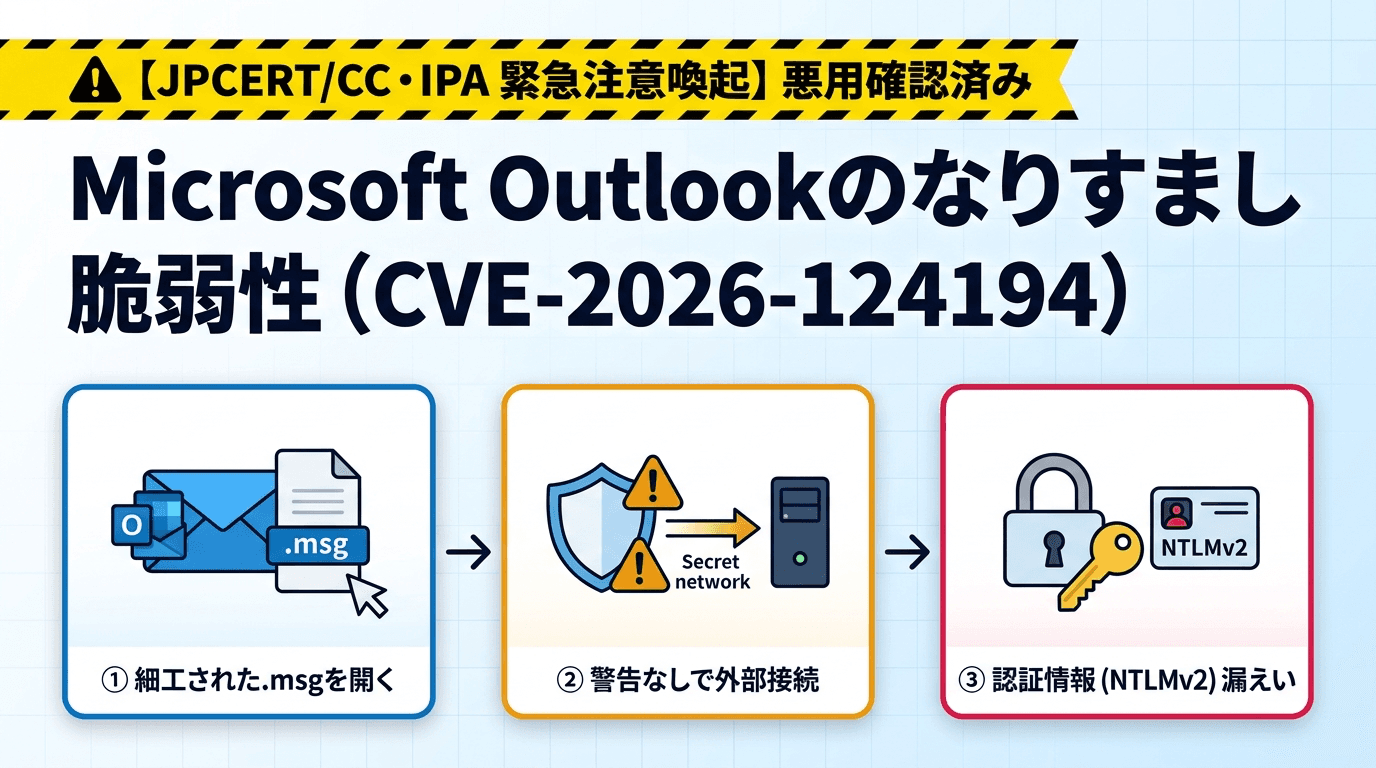
JPCERT/CC・IPAが緊急注意喚起したOutlookの脆弱性「CVE-2026-124194」とは
2026年11月11日(日本時間)、Microsoftは2026年11月の月例セキュリティ更新プログラムを公開し、同日にJPCERTコーディネーションセンター(JPCERT/CC)および独立行政法人情報処理推進機構(IPA)が共同で緊急の注意喚起(JPCERT-AT-2026-0035)を発表しました。
今回の更新プログラムで修正された脆弱性のうち、Microsoft Outlookのなりすまし脆弱性「CVE-2026-124194」については、公開時点でマイクロソフト社によりすでに実際の攻撃での悪用が確認されている(ゼロデイ悪用)ことが明らかになっています。これを受け、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)も「悪用が確認された脆弱性カタログ(KEV)」に本脆弱性を追加し、企業・組織に対して最優先でのパッチ適用を求めています。
公表されている脆弱性の概要は以下のとおりです。
| 項目 | 公表内容 |
|---|---|
| 脆弱性識別番号(CVE) | CVE-2026-124194 |
| 公表日・注意喚起日 | 2026年11月11日(日本時間) |
| 脆弱性の種類 | Microsoft Outlook のなりすまし(Spoofing / CWE-356:安全でない操作をユーザーに警告しない) |
| 深刻度・CVSS v3.1スコア | Moderate(警告)/CVSS v3.1 基本値:6.5(AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N) |
| 実際の悪用状況 | マイクロソフト社が悪用の事実を確認済み(米国CISA KEVカタログ登録済み) |
| 主な対象製品 | Microsoft 365 Apps for Enterprise、Microsoft Office LTSC 2024 / 2021 などのWindows版クラシックOutlook |
| 想定される被害 | 細工されたメッセージファイル(.msg 等)を開くことで攻撃者サーバーへ強制接続され、Windows認証情報(NTLMv2ハッシュ等)が漏えい・なりすましに悪用される恐れ |
CVSSスコア単体では「6.5(Medium / Moderate)」と評価されていますが、メールという企業業務で日常的に使われる経路からWindowsの認証情報を奪取して社内ネットワーク侵害の足掛かりにできるため、標的型攻撃において極めて悪用価値が高い脆弱性です。
自社のMicrosoft 365設定や標的型メールへの社員耐性を確認したい企業様へ
シースリーレーヴでは、M365の基本設定・権限・多要素認証(MFA)の抜け漏れを最短3営業日から点検する「M365セキュリティ対策支援(30万円〜)」および、実践的な「標的型メール訓練」を提供しています。
攻撃の仕組みと危険性|なぜメッセージファイルを開くだけで認証情報が奪われるのか
CVE-2026-124194 は、Microsoft Outlookが外部リソースへ接続する際のセキュリティ警告機構に潜んでいた欠陥(CWE-356)を突くものです。
1. 悪用ステップ:警告なしで攻撃者サーバーへ自動接続
通常、Outlook上で外部の共有フォルダやSMBサーバー、WebDAVサーバーなどを参照するファイルを開こうとした場合、ユーザーに対して安全性を確認するセキュリティ警告ダイアログが表示される仕組みになっています。
しかし、未修正のOutlookでは、攻撃者が巧妙に細工したメッセージファイル(.msg ファイル等)をメール添付やWeb・ファイル共有経由で送りつけ、受信者がそのファイルをOutlookで開くと、本来表示されるべき警告画面がバイパスされ、ユーザーの気づかないうちに攻撃者が管理する外部サーバーへのネットワーク接続が実行されてしまいます。
※なお、メール一覧画面の「プレビューウィンドウ」に表示しただけでは攻撃は成立せず、受信者がメッセージファイルを開く(ダブルクリックする等)操作を行った際に発火すると説明されています。
2. NTLMv2認証情報の漏えいからアカウント乗っ取り・横展開へ
Outlookが攻撃者の外部サーバーへSMB等で自動接続を行うと、Windowsの認証仕様上、ログイン中ユーザーのWindowsネットワーク認証情報(NTLMv2ハッシュ)が接続先へ送信されてしまいます。
攻撃者は取得した認証情報を悪用することで、以下のような二次被害へとつなげる恐れがあります。
- オフラインクラッキングによるパスワード解読:脆弱なパスワードが設定されている場合、ハッシュの解析によって平文パスワードが特定され、Microsoft 365やVPN、社内業務システムへ不正ログインされます。
- NTLMリレー攻撃・なりすまし:取得した認証チャレンジ/レスポンスを社内サーバーやActive Directory証明書サービス(AD CS)等へ中継し、対象ユーザーになりすまして社内リソースへ侵入します。
- ランサムウェア感染の起点化:奪取したアカウント権限を用いて社内ネットワーク内を横展開(ラテラルムーブメント)し、ファイルサーバーやドメインコントローラの侵害へ発展します。
情シス・IT管理者が今すぐ実施すべき4つの対策
すでに悪用の事実が確認されていることから、Microsoft 365およびOffice製品を導入している企業の情シス・IT担当者は、以下の4項目を直ちに実施してください。
1. Windows UpdateおよびMicrosoft 365 / Officeアプリの即時更新と再起動
今回の脆弱性を根本解消するには、2026年11月のMicrosoftセキュリティ更新プログラムを適用する必要があります。ここで特に注意すべきなのが、「Windows Updateを実行しただけでは、Officeアプリ(Microsoft 365 Appsのクイック実行 / Click-to-Run版)が最新化されないケースがある」点です。
- Microsoft 365 Apps(クイック実行版)の場合:OutlookやWord等の[ファイル]>[アカウント]>[更新オプション]>[今すぐ更新]から、2026年11月以降の最新ビルドが適用されているか確認するか、Microsoft 365 Apps管理センター・Intuneから更新ポリシーを確認してください。
- Windows Update / WSUS管理の場合:OSおよびMSI版Office向けの月例累積更新プログラムを適用したあと、必ず端末の再起動を実施して変更を反映させてください。
2. 未適用端末・社外持ち出しPCの棚卸しと強制適用
テレワーク端末や出張用ノートPC、検証用端末など、社内ネットワーク(WSUS等)に長期間接続していないPCは更新漏れが起きやすい対象です。Microsoft Intuneやエンドポイント管理ツールのレポートを確認し、11月更新が未適用の端末を抽出して早期に更新を強制してください。
3. 外部への不要なSMB(TCP 445)通信の遮断とNTLM制限の確認
Windows端末からインターネット上の外部サーバーへのアウトバウンドSMB通信(TCP 445番・139番)やWebDAV通信がファイアウォール・プロキシで許可されていると、今回のようなNTLMv2認証情報の外部流出リスクが跳ね上がります。境界ファイアウォールやVPNゲートウェイ、EDR・ホストファイアウォールで外部向けTCP 445通信が確実にブロックされているか確認してください。また、Microsoftが推奨する「送信NTLMトラフィックの制限」ポリシーの適用検討も有効です。
4. 従業員への注意喚起(不審な .msg 添付・外部ファイルを開かない)
全端末へのパッチ展開が完了するまでの間、身に覚えのない差出人からのメール添付ファイル(特に .msg 形式のメッセージファイルや圧縮ファイル内の .msg)や、共有リンク上のOutlookファイルを安易に開かないよう全社アナウンスを行ってください。
Microsoft 365・社内ネットワークを運用する企業が見直したいセキュリティ対策
CVE-2026-124194 のように、「メールを起点に認証情報を奪い、正規ユーザーになりすましてクラウドや社内環境へ侵入する」攻撃は、現在の企業狙いサイバー攻撃の王道パターンです。パッチ適用に加えて、侵入を許さない・侵入されても被害を広げないための基盤チェックを進めておくことが不可欠です。
- Microsoft 365のテナント設定と認証基盤の点検:万一ユーザーのパスワードや認証情報が漏えいしても不正ログインを阻止できるよう、フィッシング耐性の高い多要素認証(MFA)の全社適用、レガシー認証の完全ブロック、不審な国・未管理端末からのアクセスを遮断する「条件付きアクセス」が正しく機能しているか監査します。
- 標的型メール訓練による「開いてしまう」リスクの可視化:今回の脆弱性は「ユーザーがファイルを開く」ことで発火します。実戦形式の標的型メール訓練を定期的に実施し、添付ファイルや不審メールを見抜ける組織体制と、万一開いてしまった場合の即座の報告フローを定着させることが重要です。
- 社内ネットワーク・Active Directoryの横展開耐性の検証:1台のクライアントPCや認証情報が侵害された場合に、どこまで社内重要サーバー(ドメインコントローラや基幹DB)へ到達できてしまうかを検証する内部ネットワーク診断・ペネトレーションテストも有効です。
M365環境・標的型メール対策を強化したい企業へ
シースリーレーヴでは、Microsoft 365を安全に運用するための設定監査から、従業員のメール対応力を高める訓練、社内ネットワークの侵入検証まで、企業の状況に合わせて支援しています。
- M365セキュリティ対策支援 — M365のMFA設定・管理者権限・外部共有・条件付きアクセス等を専門家が監査し改善策を提示(30万円〜・最短3営業日)
- 標的型メール訓練 — 最新の攻撃手口を踏まえた訓練メール配信と開封率分析・従業員教育を実施
- 内部ネットワーク診断 — 社内LANやActive Directoryにおける認証情報の横展開リスク・設定不備を検証
- ダークウェブ監視サービス — 自社ドメインの認証情報や従業員パスワードがダークウェブ等に流出していないか継続監視
「自社のM365設定に抜け漏れがないか確認したい」「今回のOutlook脆弱性を機に、認証周りや社員教育を強化したい」という場合は、お気軽にご相談ください。
よくある疑問
Q. Outlookの脆弱性「CVE-2026-124194」はすでに悪用されていますか?
A. はい。マイクロソフト社により、2026年11月の月例セキュリティ更新プログラム公開前からすでに悪用が確認されていることが公表されており、米国CISAの悪用確認済み脆弱性カタログ(KEV)にも登録されています。JPCERT/CCおよびIPAも直ちに更新プログラムを適用するよう強く呼びかけています。
Q. メールを受信してプレビュー表示しただけでも攻撃を受けますか?
A. いいえ。公開されている技術情報によると、Outlookの閲覧ウィンドウ(プレビュー画面)でメールを表示しただけでは脆弱性は発動せず、攻撃者が細工したメッセージファイル(.msg 等)をユーザーが実際に開く(ダブルクリックする等)操作を行うことで外部サーバーへの接続が発生します。
Q. Windows Updateを実行していればOutlookも自動で修正されますか?
A. Windows UpdateでOS側を更新しても、Microsoft 365 Apps(クイック実行 / Click-to-Run版)などのOfficeアプリは別の更新機構(Office自動更新)で管理されている場合があります。確実に修正を反映させるため、Outlook内の[ファイル]>[アカウント]>[更新オプション]から最新ビルドになっているか、またはMicrosoft 365管理センター等で適用状況を確認してください。
Q. パッチ適用以外に、企業が合わせて行うべき防御策は何ですか?
A. 外部への不要なSMB通信(TCP 445番)をファイアウォール等で確実に遮断し、万一細工されたファイルを開いてもNTLMv2認証情報が社外へ送信されないようにすることが有効です。あわせて、パスワードが解読された場合でも不正ログインを防ぐために、Microsoft 365の多要素認証(MFA)と条件付きアクセスを徹底してください。
Q. どの製品やバージョンのOutlookが対象ですか?
A. Microsoft 365 Apps for Enterprise、Microsoft Office LTSC 2024、Office LTSC 2021 などに含まれるWindows版のクラシックOutlook(デスクトップ版)が対象です。組織内で管理しているWindows端末およびVDI環境を含め、速やかに11月月例パッチの適用状況を確認してください。
まとめ
2026年11月のMicrosoft月例セキュリティ更新プログラムにおいて修正されたOutlookのなりすまし脆弱性「CVE-2026-124194」は、すでに実際の攻撃で悪用が確認されており、JPCERT/CCおよびIPAから緊急の注意喚起が発出されています。
細工されたメッセージファイルを開くだけでWindowsの認証情報が外部へ漏えいする恐れがあるため、情シス・IT管理者はWindows UpdateおよびMicrosoft 365 / Officeアプリの最新パッチ適用・再起動を最優先で完了させるとともに、外部向けSMB通信の制限やM365の多要素認証(MFA)・条件付きアクセスの点検を実施してください。
参考情報
- JPCERT/CC「2026年11月マイクロソフトセキュリティ更新プログラムに関する注意喚起(JPCERT-AT-2026-0035)」
- IPA 独立行政法人情報処理推進機構「Microsoft 製品の脆弱性対策について(2026年11月)」
- CVE.org「CVE-2026-124194」
関連ページ
- M365セキュリティ対策支援 — 30万円〜・最短3営業日からM365の設定・権限・MFA適用状況を専門家が監査
- Microsoft 365 セキュリティ診断ガイド|見直すべき10のチェック項目 — 情シスが確認すべきM365の重要設定項目を詳解
- 標的型メール訓練 — 開封率測定と実践的な従業員教育でメール起点の侵害を予防
- 標的型攻撃メール訓練の効果的な実施方法と平均開封率 — 訓練設計のポイントと定着化の方法を解説
- 内部ネットワーク診断 — 認証情報漏えい後の社内横展開リスクを検証
御社のセキュリティは大丈夫ですか?
このインシデントと同様の攻撃に、御社のシステムは耐えられるでしょうか。
ペネトレーションテストで事前にリスクを把握することが最善の防御策です。
▼ セキュリティ対策の基礎知識